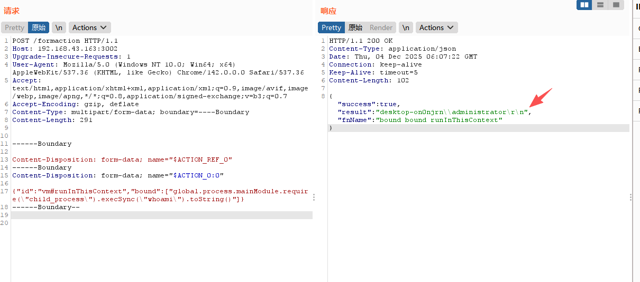
React Server Components(React服务端组件)未授权远程代码执行漏洞CVE-2025-55182漏洞复现
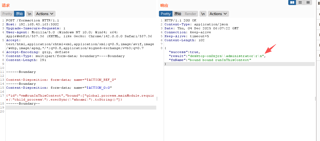
漏洞描述: React 核心团队确认了一个存在于 React Server Components (RSC) 实现中的严重远程代码执行 (RCE) 漏洞。该漏洞被分配了 CVE-2025-55182(Next.js 对应编号 CVE-2025-66478),CVSS 评分高达 10.0。…
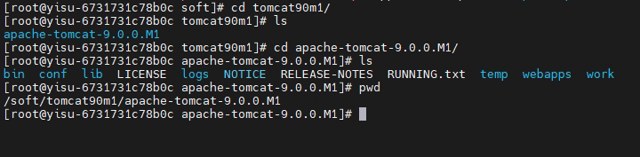
debian相关命令如下:
第一种方案,直接点击下面的按钮 第二种,点击 工具>选项>键盘 视图.向后导航 设置方法 按完快捷按键之后点击分配,如上图设置完之后,发现不会生效,此时搜索 3 里面的快捷键把它移除 把其他使用你要设置的快捷按键全部移除掉,如图 操作完上图后点击确定即可,此时 按 Ctrl+Alt+右箭头即可生效 视图.向前导航 设置方法同上
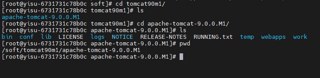
一、漏洞概述 Apache Tomcat发布通告称修复了一个源于持久化Session的远程代码执行漏洞(CVE-2020-9484)。 漏洞条件比较苛刻: tomcat必须启用session持久化功能FileStore tomcat/lib或者WEB-INF/lib目录下的依赖存在可用的gadget 在服务器上存在已知路径文件内容可控 二、影响版本 Apac…
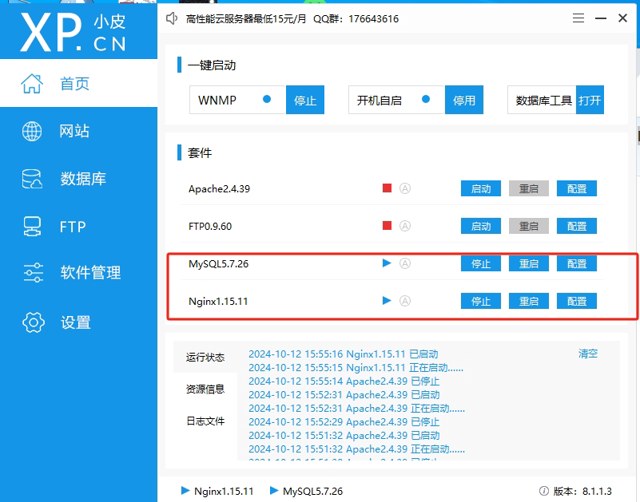
BlueCMS 1.6任意删除文件漏洞复现CVE-2024-45894 BlueCMS 1.6 安装包下载: bluecms-master1.6 环境搭建: 下载phpstudy,启动nignx和mysql服务 随后创建网站,在浏览器直接访问 http://127.0.0.…
漏洞描述: React 核心团队确认了一个存在于 React Server Components (RSC) 实现中的严重远程代码执行 (RCE) 漏洞。该漏洞被分配了 CVE-2025-55182(Next.js 对应编号 CVE-2025-66478),CVSS 评分高达 10.0。…
debian相关命令如下:
第一种方案,直接点击下面的按钮 第二种,点击 工具>选项>键盘 视图.向后导航 设置方法 按完快捷按键之后点击分配,如上图设置完之后,发现不会生效,此时搜索 3 里面的快捷键把它移除 把其他使用你要设置的快捷按键全部移除掉,如图 操作完上图后点击确定即可,此时 按 Ctrl+Alt+右箭头即可生效 视图.向前导航 设置方法同上
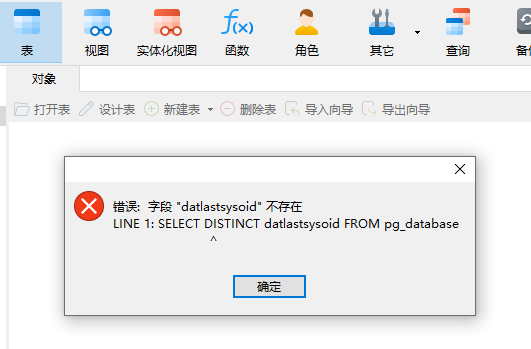
下载地址 https://e5a5x.com/html/12054.html navicat16连接PostgreSQL提示 错误:字段"datlastsysoid"不存在LINE 1: SELECT DISTINCT datlastsysoid FROM pg database 1、 打开 Navicat 安装目录,找到libcc.…
一、漏洞概述 Apache Tomcat发布通告称修复了一个源于持久化Session的远程代码执行漏洞(CVE-2020-9484)。 漏洞条件比较苛刻: tomcat必须启用session持久化功能FileStore tomcat/lib或者WEB-INF/lib目录下的依赖存在可用的gadget 在服务器上存在已知路径文件内容可控 二、影响版本 Apac…
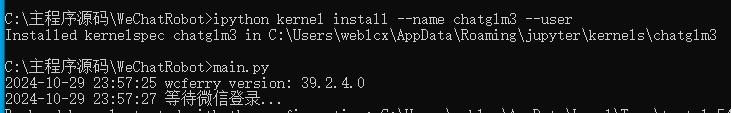
大部分开源微信机器人项目非常复杂,且很难嵌入到自己的项目中而WeChatFerry可定制化非常高,整个代码使用也比较简单,下面介绍一款笔者正在使用的一款机器人,相比源代码稍微做了一些修改,同时本次也会讲到跨几门编程语言开发方式,WeChatFerry使用Python开发,也就是如果你熟悉Python可以直接使用Python直接开发,如果你不熟悉Python也…
BlueCMS 1.6任意删除文件漏洞复现CVE-2024-45894 BlueCMS 1.6 安装包下载: bluecms-master1.6 环境搭建: 下载phpstudy,启动nignx和mysql服务 随后创建网站,在浏览器直接访问 http://127.0.0.…
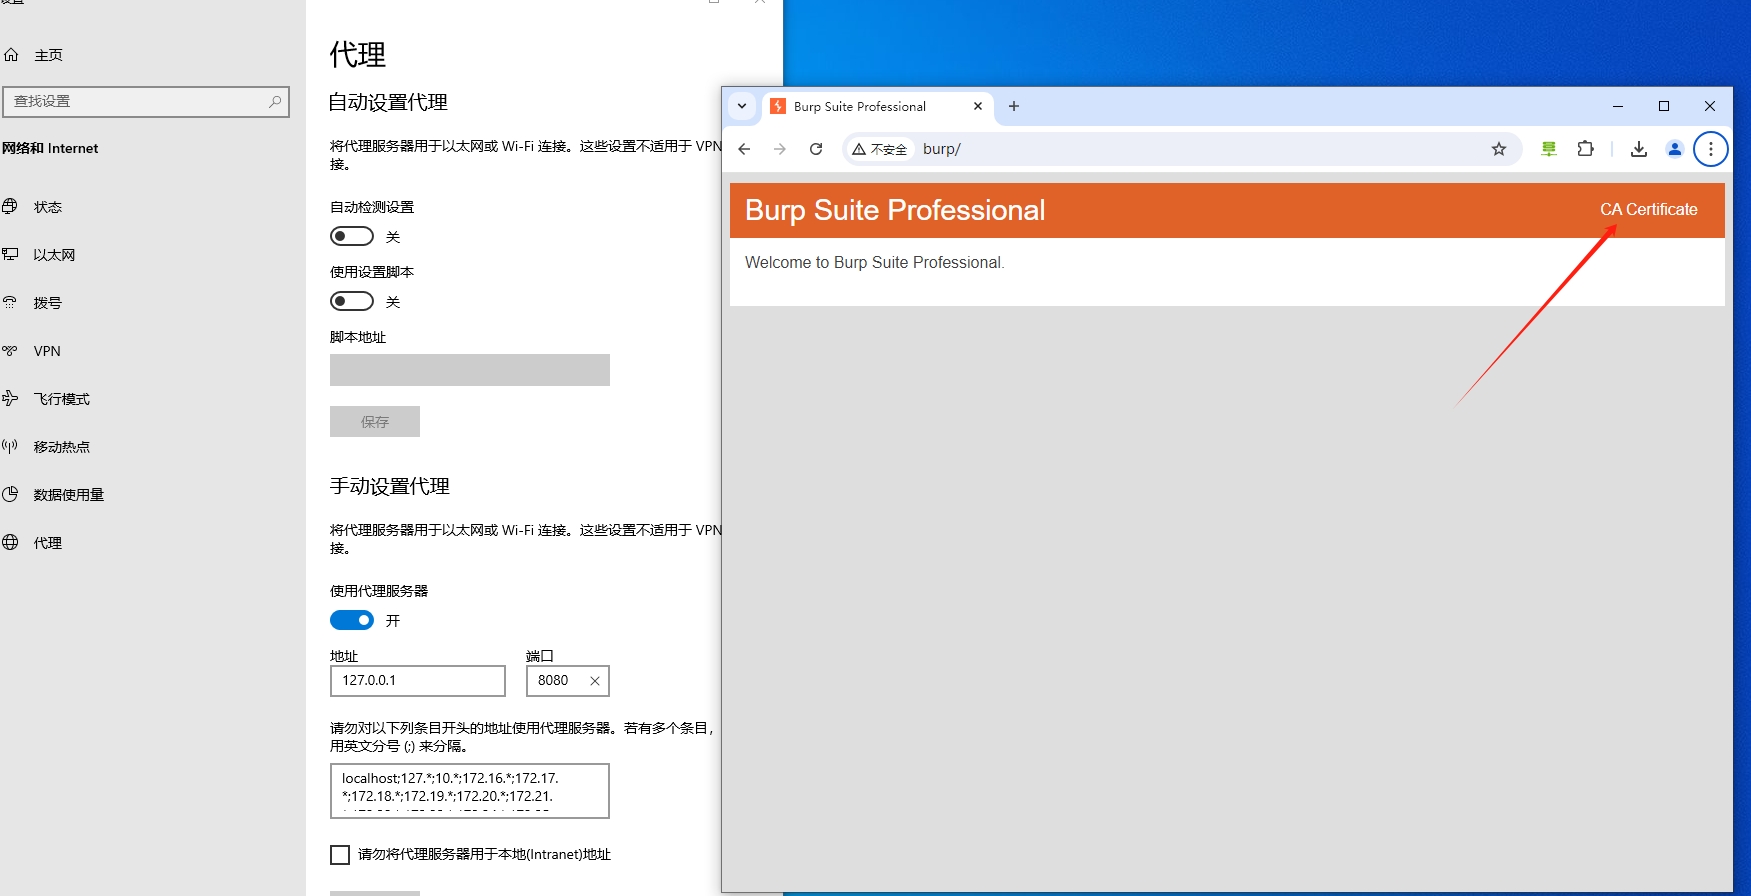
关于电脑端对小程序进行安全测试抓包的一些方法和思路,本文主要介绍3种配置思路 流量走向和抓包方案: 1、安装burp证书 首先设置系统代理,浏览器访问http://burp下载burp证书导入到系统 受信任的颁发机构 下载完之后直接双击打开证书,并选择本地计算机 选择将证书放入下列存储,并选择受信任的颁发机构 2、安装Proxifier.…
1.搭建域环境 什么是域? Windows域为网络管理员提供了一种方法来管理大量的pc机,并从一个地方控制它们。一个或多个服务器(称为域控制器)控制域及其上的计算机。 域通常由在同一本地网络上的计算机组成。但是,连接到某个域的计算机可以通过VPN或Internet连接继续与域控制器通信。这使得企业和学校能够远程管理他们提供给员工和学生的笔记本电脑。…
PHP CGI在Windows平台的远程代码执行漏洞(CVE-2024-4577),探讨了漏洞的技术细节、背景、利用条件以及修复建议。PHP官方团队已于2024年6月6日发布了新版本修复CVE-2024-4577,该漏洞利用前置条件较低且危害较大,建议尽快升级到安全版本。…
共 50 篇,第 1 / 5 页