通达oa存在SQL注入漏洞(CVE-2023-4166)
声明: 该分享的安全工具、漏洞复现和项目均来源于网络,仅供安全研究与学习之用, 如用于其他用途,由使用者承担全部法律及连带责任,与工具作者和本网站无关。 漏洞描述: 通达OA中发现一个漏洞,并被列为严重漏洞。 该漏洞影响文件general/system/seal_manage/dianju/delete_log.php的未知代码。…
共 5 篇文章
声明: 该分享的安全工具、漏洞复现和项目均来源于网络,仅供安全研究与学习之用, 如用于其他用途,由使用者承担全部法律及连带责任,与工具作者和本网站无关。 漏洞描述: 通达OA中发现一个漏洞,并被列为严重漏洞。 该漏洞影响文件general/system/seal_manage/dianju/delete_log.php的未知代码。…
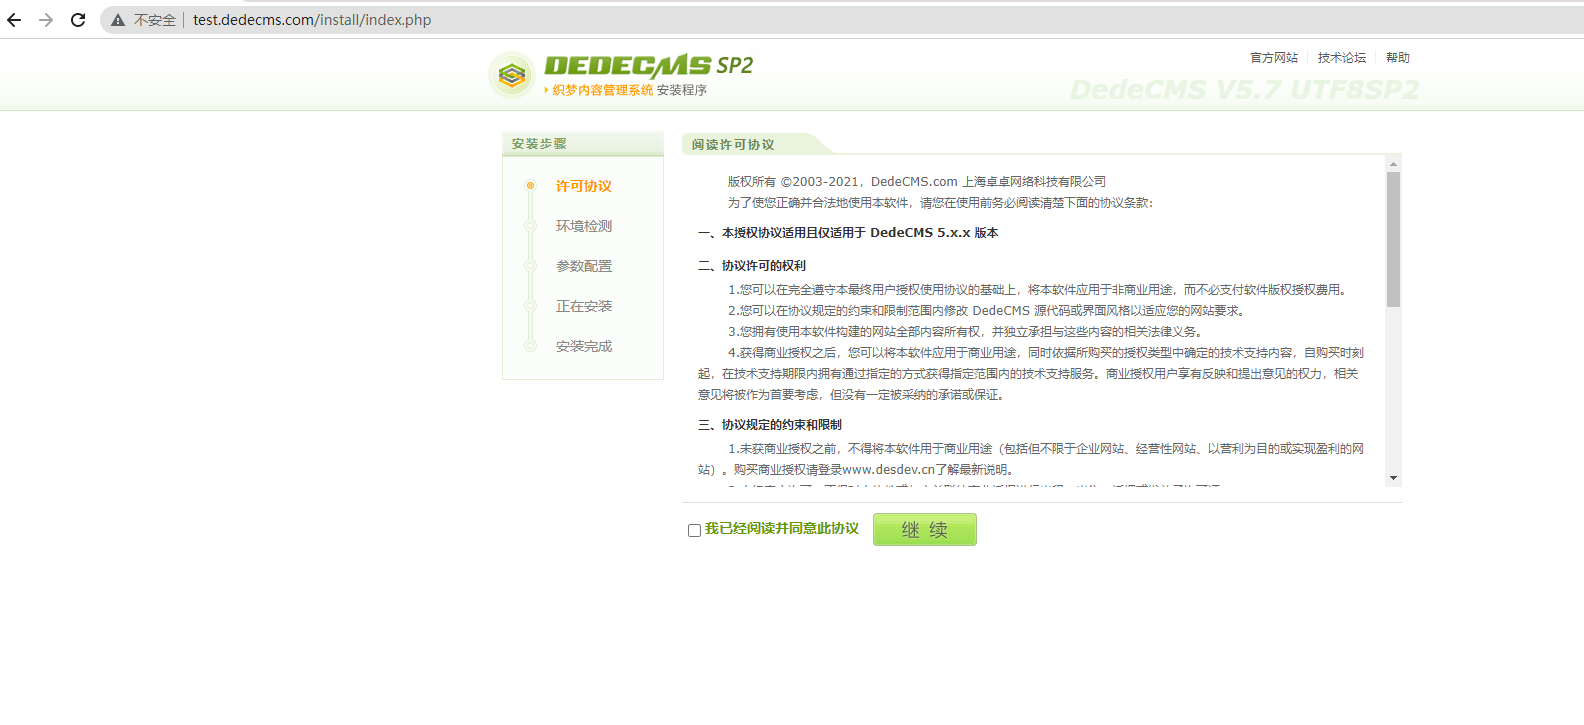
CVE-2023-2928-DedeCMS存在文件包含漏洞 版本:5.7.106 CNVD编号:CNVD-2023-40504 漏洞文件:uploads/dede/article_allowurl_edit.php存在 缺少对该文件中写入内容的任何过滤是导致该漏洞的因素之一,在 5.7.106 之前的 DedeCMS 中发现了一个漏洞。它已被宣布为关键。…
漏洞描述 泛微 E-Office 9.5版本中文件上传处理程序接口/webroot/inc/utility_all.php存在命令注入漏洞,攻击者可以通过远程控制接口输入恶意命令执行恶意操作。 漏洞级别 严重 影响范围 泛 微 E-Office 9.5 漏洞修复 weaver E-Office v9.5 命令执行漏洞 官网: 版本:v9.…
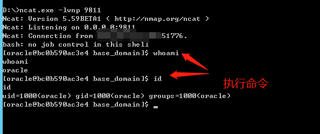
WebLogic 存在远程代码执行漏洞(CVE-2023-21839/CNVD-2023-04389),由于Weblogic IIOP/T3协议存在缺陷,当IIOP/T3协议开启时,允许未经身份验证的攻击者通过IIOP/T3协议网络访问攻击存在安全风险的WebLogic Server,漏洞利用成功WebLogic Server可能被攻击者接管执行任意命令导致…
2021年 6 月 3 日,白帽@Th3Pr0xyB0y (Vansh Devgan) 和他的朋友@MrRajputHacker (Shivam Kumar Singh) 一起在 mail.ru 子域上进行搜索,不幸的是该目标是俄语的,虽然 Chrome 会自动翻译页面,但使用 Firefox 配合 Burpsuite 来抓包 Web 应用程序寻找漏洞时,在…
共 5 篇