
CVE-2023-2982漏洞复现 WordPress 社交登录和注册插件(Discord、Google、Twitter、LinkedIn)<= 7.6.4 - 身份验证绕过
CVE-2023-2982WordPress 社交登录和注册插件(Discord、Google、Twitter、LinkedIn)<= 7.6.4 - 身份验证绕过漏洞复现
WordPress的社交登录和注册(Discord、Google、Twitter、LinkedIn)插件在7.6.4之前(含7.6.4)的版本中易受身份验证绕过的影响。这是由于在通过插件验证的登录过程中提供的用户加密不足。这使得未经身份验证的攻击者有可能以网站上任何现有用户的身份登录,例如管理员,如果他们知道与该用户相关的电子邮件地址的话。这在版本7.6.4中进行了部分修补,在版本7.6.5中进行了完全修补。
漏洞复现相关版本如下:
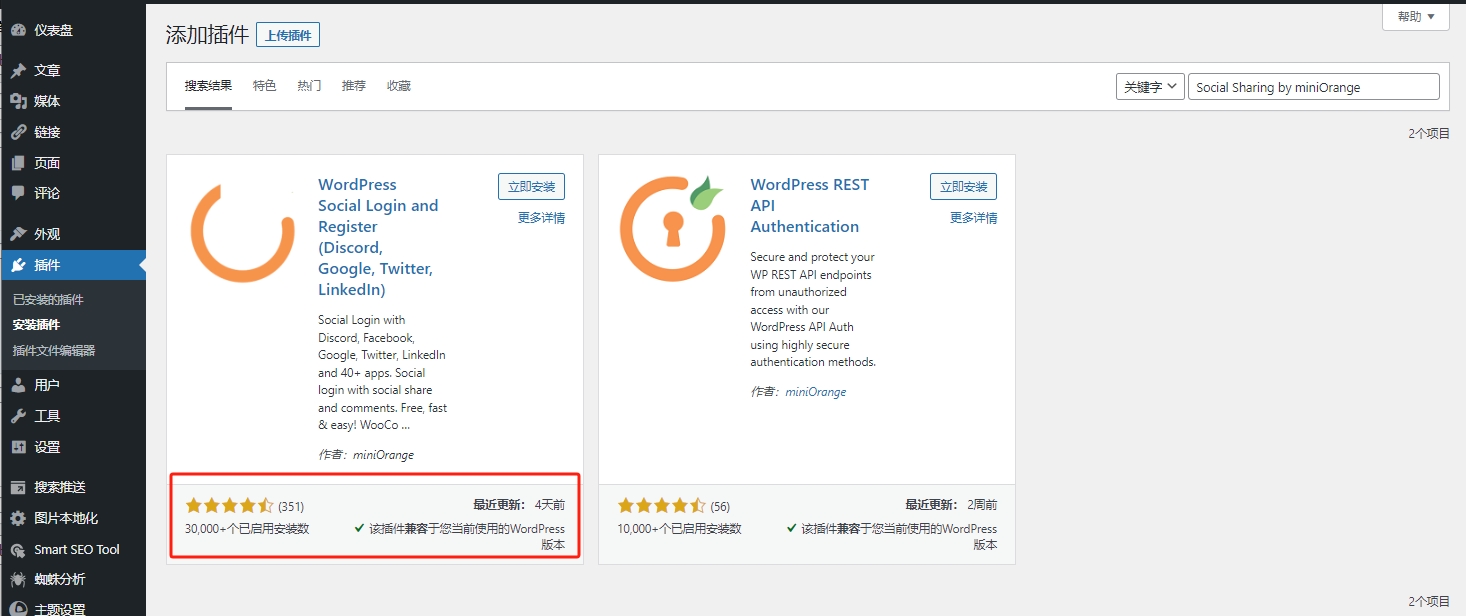 目前使用用户数量大约在3W多
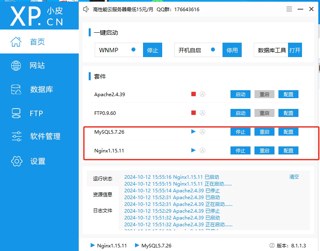
先从wordprss官方下载一个最新版本的wordpress进行环境搭建,搭建环境我这边是用的是phpstudy,php环境为7.3.14版本,wordpress版本下载地址如下:
wordpress-6.4.1
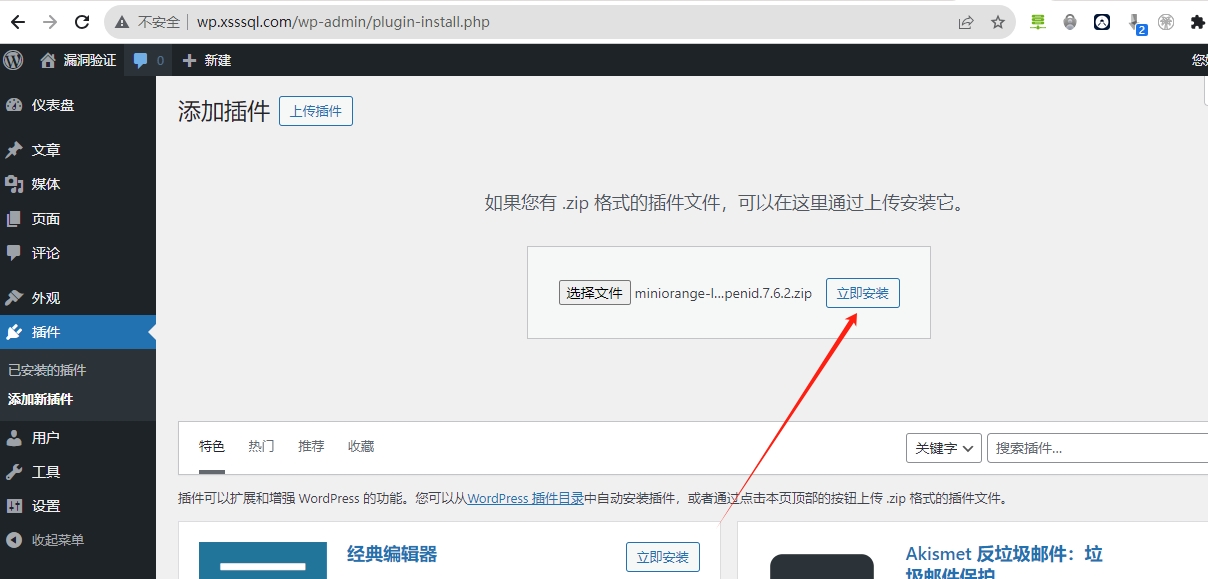
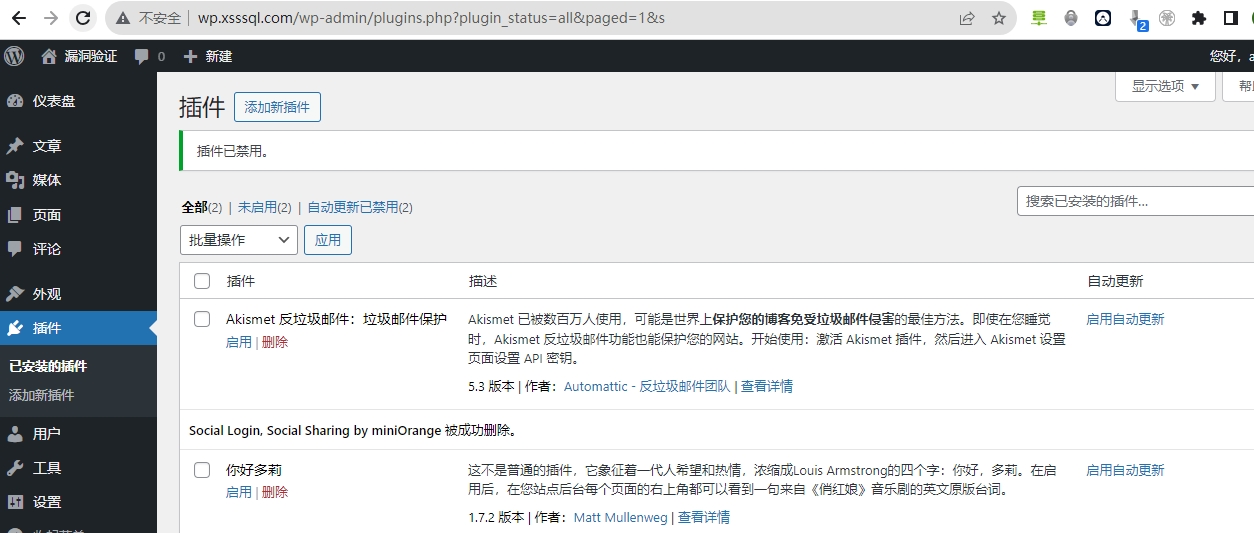 上传Social Sharing by miniOrange 插件,其中有漏洞版本的插件见如下下载地址:
miniorange-login-openid.7.6.2
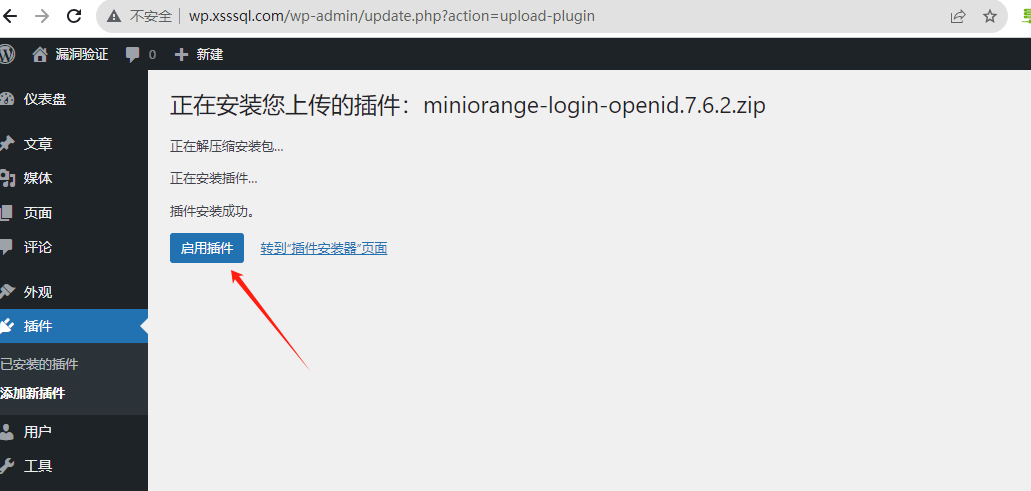
 插件安装完成后启用插件,如图:
 接下来我们使用poc进行验证漏洞(如使用本站提供的验证poc需要把poc放D盘并在D盘下创建一个poc目录进行测试或自行修改py代码):
先使用pip安装依赖:
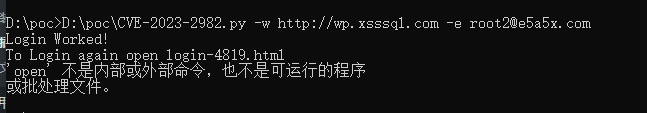 此时打开D:/poc目录下有个如下图这样的html文件
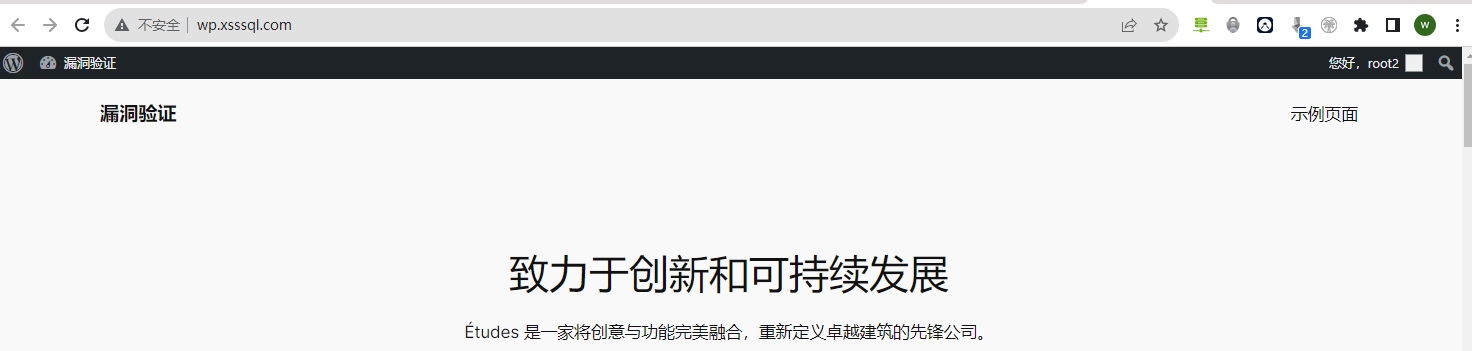
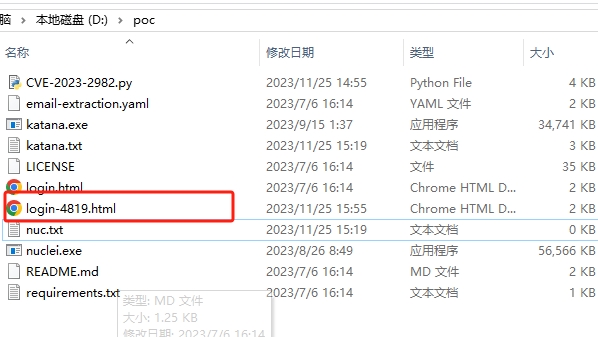 双击打开这个文件即可,经验证其实这个用户我们系统里面并没有
 尝试访问后台文件如图:
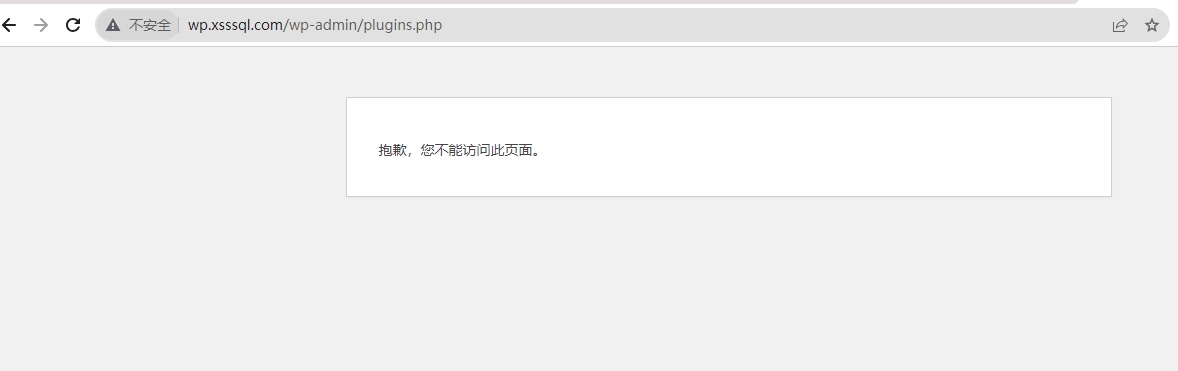 如果想要绕过管理员权限必须通过其他途径过去管理员邮箱,当绕过切换帐号时,我们需要先从浏览器把当前用户注销后在尝试:
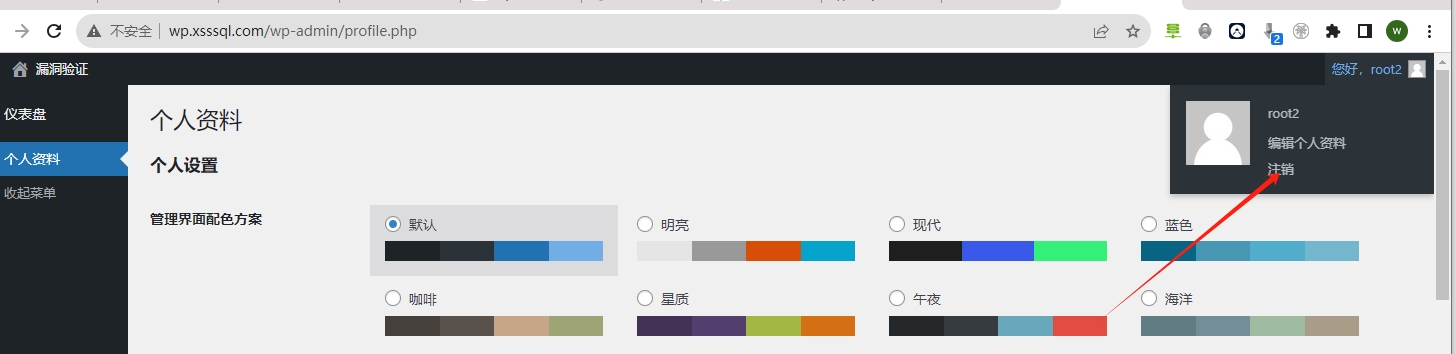 如果你已经获取到管理员邮箱可以直接执行下面的命令:
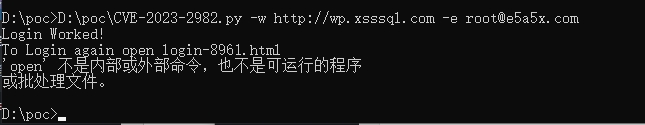 还是直接双击打开8961.html这个文件,此时直接访问/wp-admin/plugins.php这个页面即可到插件页面
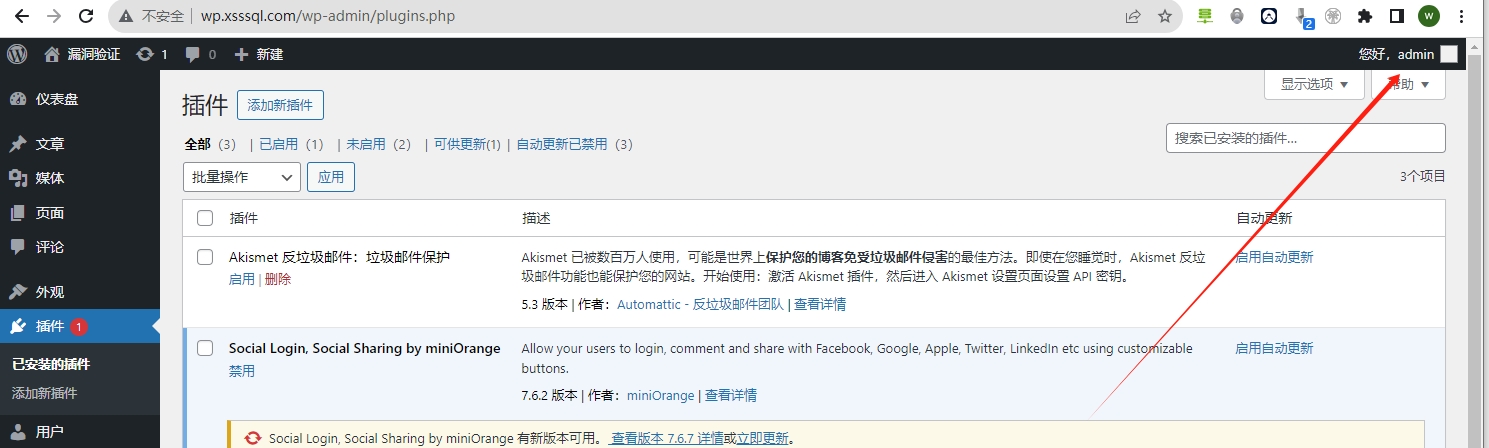 通过上传插件的方式即可获取shell
poc代码验证文件如下:
插件名称:miniorange-login-openid.7.6.2

wordpress版本:wordpress-6.4.1

官方最新插件版本wordpress-6.4.1https://m.xsssql.com/wp-content/uploads/2023/11/wordpress-6.4.1.ziphttps://m.xsssql.com/wp-content/uploads/2023/11/miniorange-login-openid.7.6.2.zippip install -r D:\poc\requirements.txtD:\poc\CVE-2023-2982.py -w http://m.xsssql.com -e root12@e5a5x.comCVE-2023-2982.py -w http://m.xsssql.com -e root@e5a5x.com不带katana.exe和nuclei.exe
cve-2023-2982
带katana.exe和nuclei.exe
poc_cve_2023_2982
不带katana.exe和nuclei.exe
https://m.xsssql.com/wp-content/uploads/2023/11/cve-2023-2982.zip

带katana.exe和nuclei.exe
https://m.xsssql.com/wp-content/uploads/2023/11/poc_cve_2023_2982.zipnuclei下载地址
https://github.com/projectdiscovery/nuclei
评论
还没有评论,来说点什么吧。