BlueCMS 1.6任意删除文件漏洞复现CVE-2024-45894
BlueCMS 1.6任意删除文件漏洞复现CVE-2024-45894 BlueCMS 1.6 安装包下载: bluecms-master1.6 环境搭建: 下载phpstudy,启动nignx和mysql服务 随后创建网站,在浏览器直接访问 http://127.0.0.…
BlueCMS 1.6任意删除文件漏洞复现CVE-2024-45894 BlueCMS 1.6 安装包下载: bluecms-master1.6 环境搭建: 下载phpstudy,启动nignx和mysql服务 随后创建网站,在浏览器直接访问 http://127.0.0.…
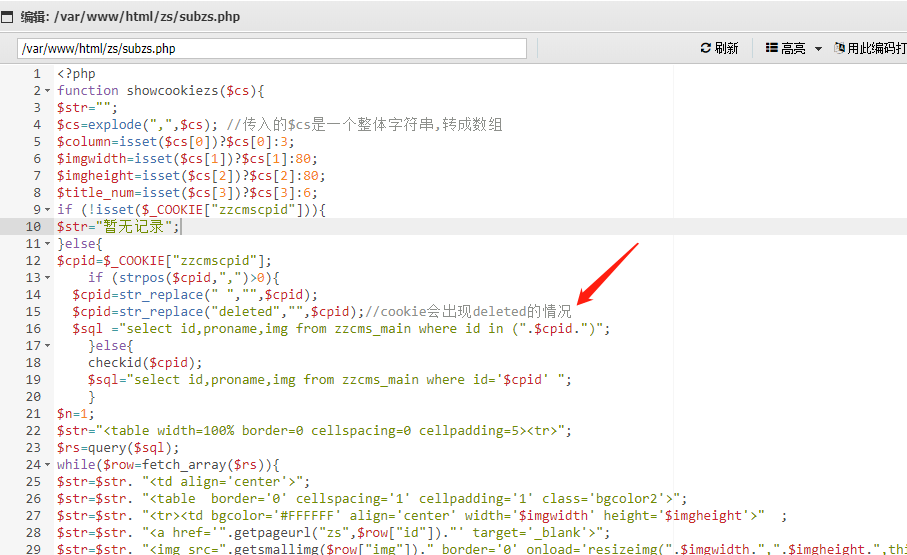
zz cms 2019 subzs.php 存在sql注入漏洞 文件对应路径: zs/subzs.php 注入漏洞存在位置: 在showcookiezs函数中,第十六行sql语句将cookie中接收的zzcmscpid没闭合直接拼接 查找调用showcookiezs的函数,在fix函数中被调用,而且要当标签为cookiezs的时候才能执行,继续查找调用fix…
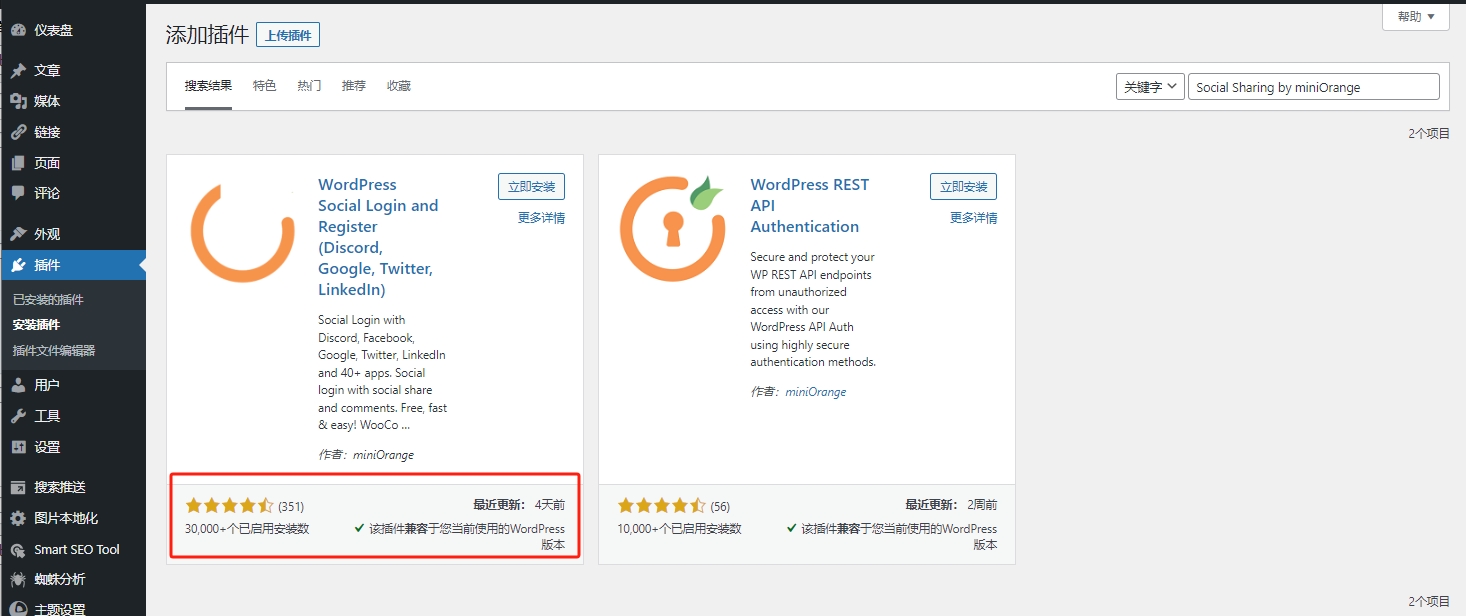
CVE-2023-2982WordPress 社交登录和注册插件(Discord、Google、Twitter、LinkedIn)<= 7.6.4 - 身份验证绕过漏洞复现 WordPress的社交登录和注册(Discord、Google、Twitter、LinkedIn)插件在7.6.4之前(含7.6.4)的版本中易受身份验证绕过的影响。…
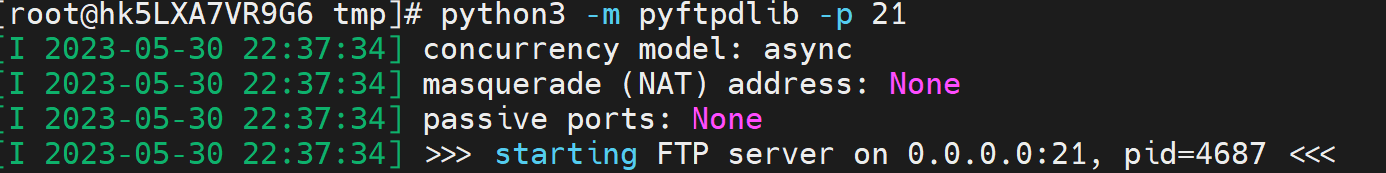
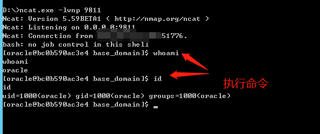
CVE-2017-17405 靶标介绍: 2.4.3之前的Ruby允许Net :: FTP命令注入。 思路:将反弹命令搞成base64,(如果有+号,要替换成%2B),在VPS上开一个FTP,同时NC监听80端口,最后提交POST包。 0x01 VPS上开FTP,监听80端口 利用成功返回shell CVE-2018-1000533 标靶介绍 gitlist…
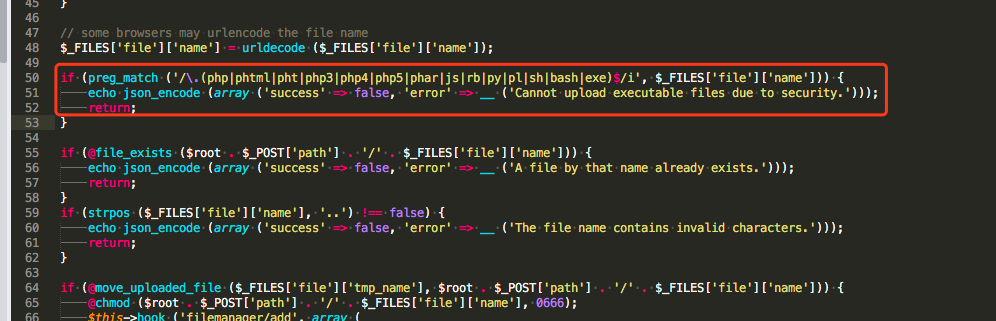
继 CVE-2017-20063漏洞之后新漏洞,CVE-2017-20063漏洞仅支持1.3版本 漏洞出现代码: apps/filemanager/upload/drop.php 首先上传一个文件 127.0.0.1/filemanager 然后重命名为99.pht 也可以使用如下代码上传php文件测试: 此处我没有上传成功,推荐使用上面的方法: 随后使用a…
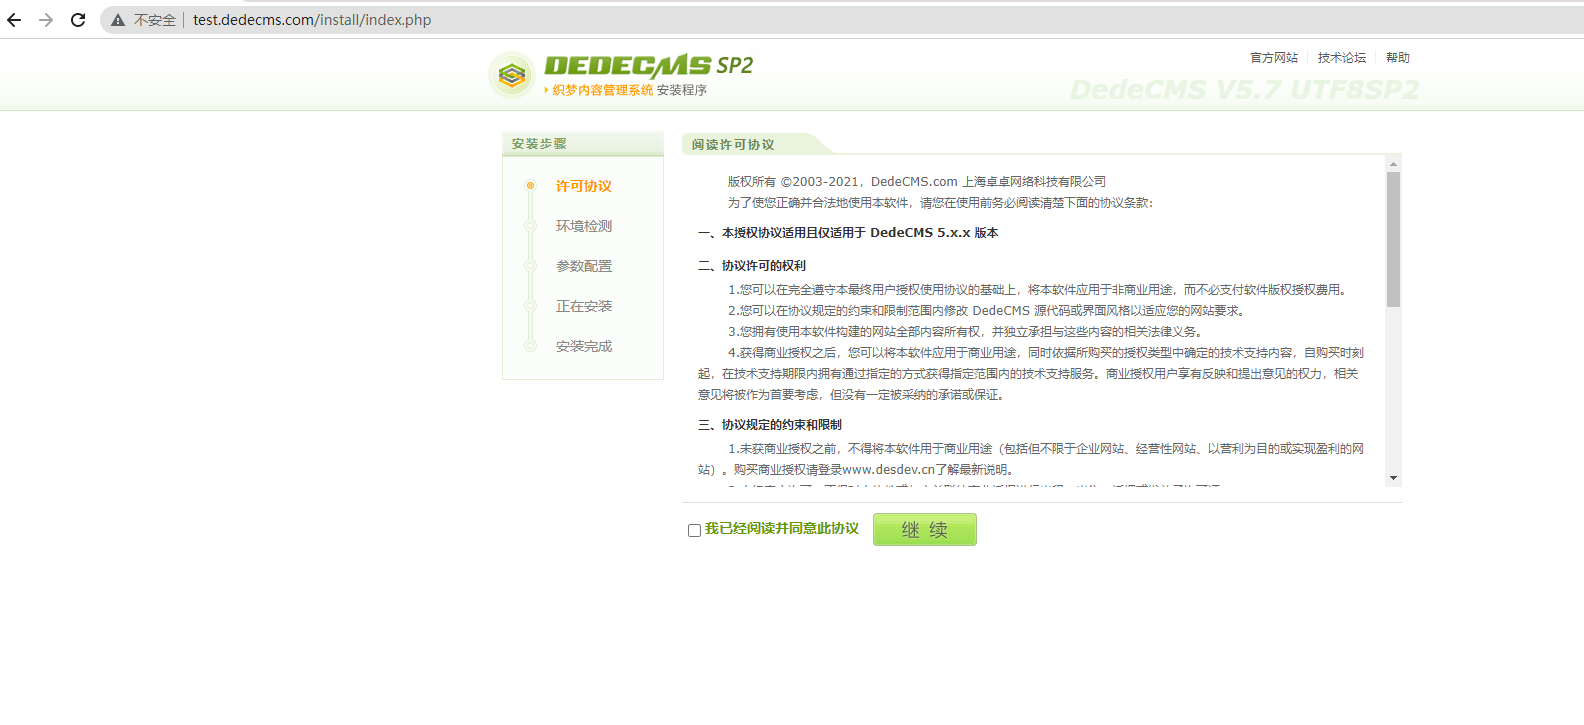
CVE-2023-2928-DedeCMS存在文件包含漏洞 版本:5.7.106 CNVD编号:CNVD-2023-40504 漏洞文件:uploads/dede/article_allowurl_edit.php存在 缺少对该文件中写入内容的任何过滤是导致该漏洞的因素之一,在 5.7.106 之前的 DedeCMS 中发现了一个漏洞。它已被宣布为关键。…
漏洞简介 微步在线漏洞团队通过“X漏洞奖励计划”获取到瑞友天翼应用虚拟化系统远程代码执行漏洞情报(0day),攻击者可以通过该漏洞执行任意代码,导致系统被攻击与控制。瑞友天翼应用虚拟化系统是基于服务器计算架构的应用虚拟化平台,它将用户各种应用软件集中部署到瑞友天翼服务集群,客户端通过WEB即可访问经服务器上授权的应用软件,实现集中应用、远程接入、协同办公等。…
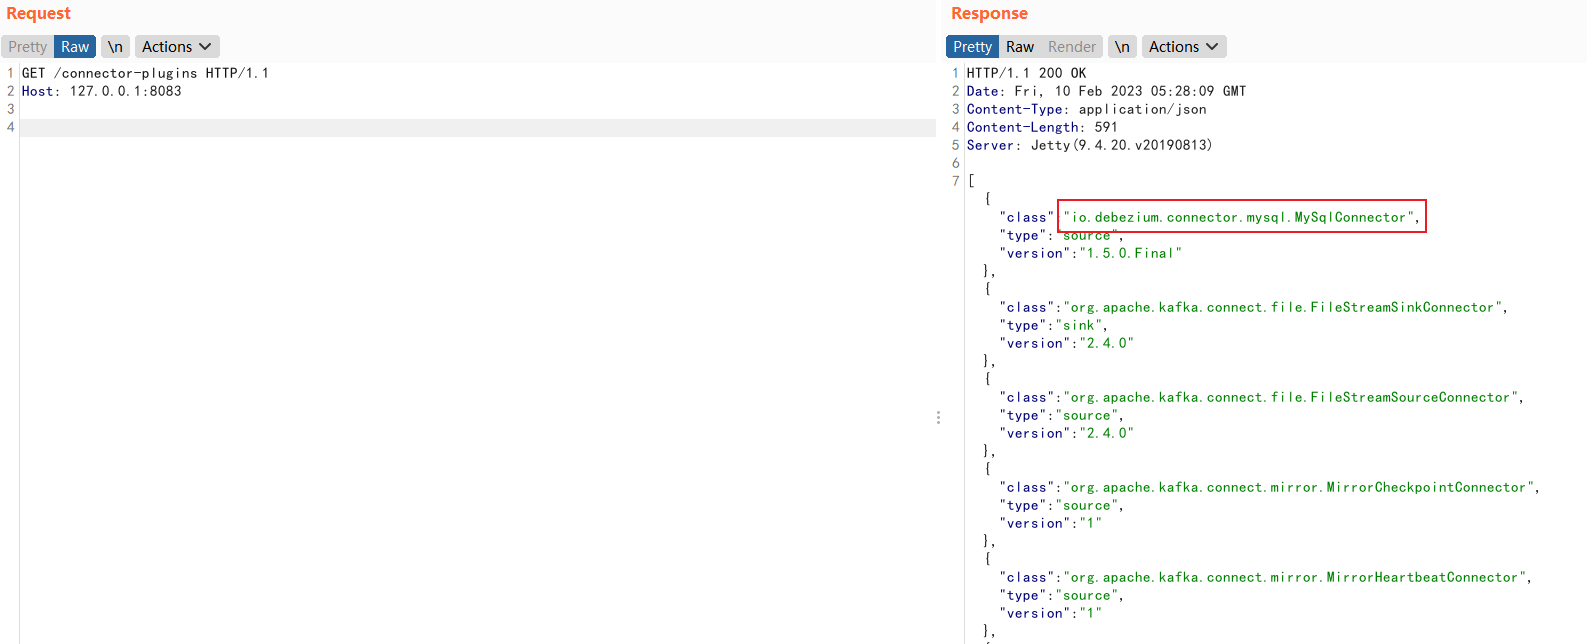
搭建漏洞环境(如果启动报错建议更换为JAVA11) kafka_2.11-2.4.0.rar (74.6 MB) 或 http://archive.apache.org/dist/kafka/2.4.0/kafka_2.11-2.4.0.tgz 启动命令 如果提示 输入行太长 命令语法不正确,输入: 漏洞复现 访问 查看是否存在依赖 接着使用如下请求包创建连…
WebLogic 存在远程代码执行漏洞(CVE-2023-21839/CNVD-2023-04389),由于Weblogic IIOP/T3协议存在缺陷,当IIOP/T3协议开启时,允许未经身份验证的攻击者通过IIOP/T3协议网络访问攻击存在安全风险的WebLogic Server,漏洞利用成功WebLogic Server可能被攻击者接管执行任意命令导致…
受影响版本 Joomla大致有三个路由入口,分别是 根目录的index.php(用户访问文章) 根目录的administrator/index.php(管理员管理) 根目录的api/index.php(开发者爱好的Rest API) 未授权的接口正是第三个入口。因此影响的只有Joomla4.0.0——Joomla4.2.7(Rest API 4.…
共 11 篇,第 1 / 2 页