React Server Components(React服务端组件)未授权远程代码执行漏洞CVE-2025-55182漏洞复现
漏洞描述: React 核心团队确认了一个存在于 React Server Components (RSC) 实现中的严重远程代码执行 (RCE) 漏洞。该漏洞被分配了 CVE-2025-55182(Next.js 对应编号 CVE-2025-66478),CVSS 评分高达 10.0。…
漏洞描述: React 核心团队确认了一个存在于 React Server Components (RSC) 实现中的严重远程代码执行 (RCE) 漏洞。该漏洞被分配了 CVE-2025-55182(Next.js 对应编号 CVE-2025-66478),CVSS 评分高达 10.0。…
一、漏洞概述 Apache Tomcat发布通告称修复了一个源于持久化Session的远程代码执行漏洞(CVE-2020-9484)。 漏洞条件比较苛刻: tomcat必须启用session持久化功能FileStore tomcat/lib或者WEB-INF/lib目录下的依赖存在可用的gadget 在服务器上存在已知路径文件内容可控 二、影响版本 Apac…
BlueCMS 1.6任意删除文件漏洞复现CVE-2024-45894 BlueCMS 1.6 安装包下载: bluecms-master1.6 环境搭建: 下载phpstudy,启动nignx和mysql服务 随后创建网站,在浏览器直接访问 http://127.0.0.…
PHP CGI在Windows平台的远程代码执行漏洞(CVE-2024-4577),探讨了漏洞的技术细节、背景、利用条件以及修复建议。PHP官方团队已于2024年6月6日发布了新版本修复CVE-2024-4577,该漏洞利用前置条件较低且危害较大,建议尽快升级到安全版本。…
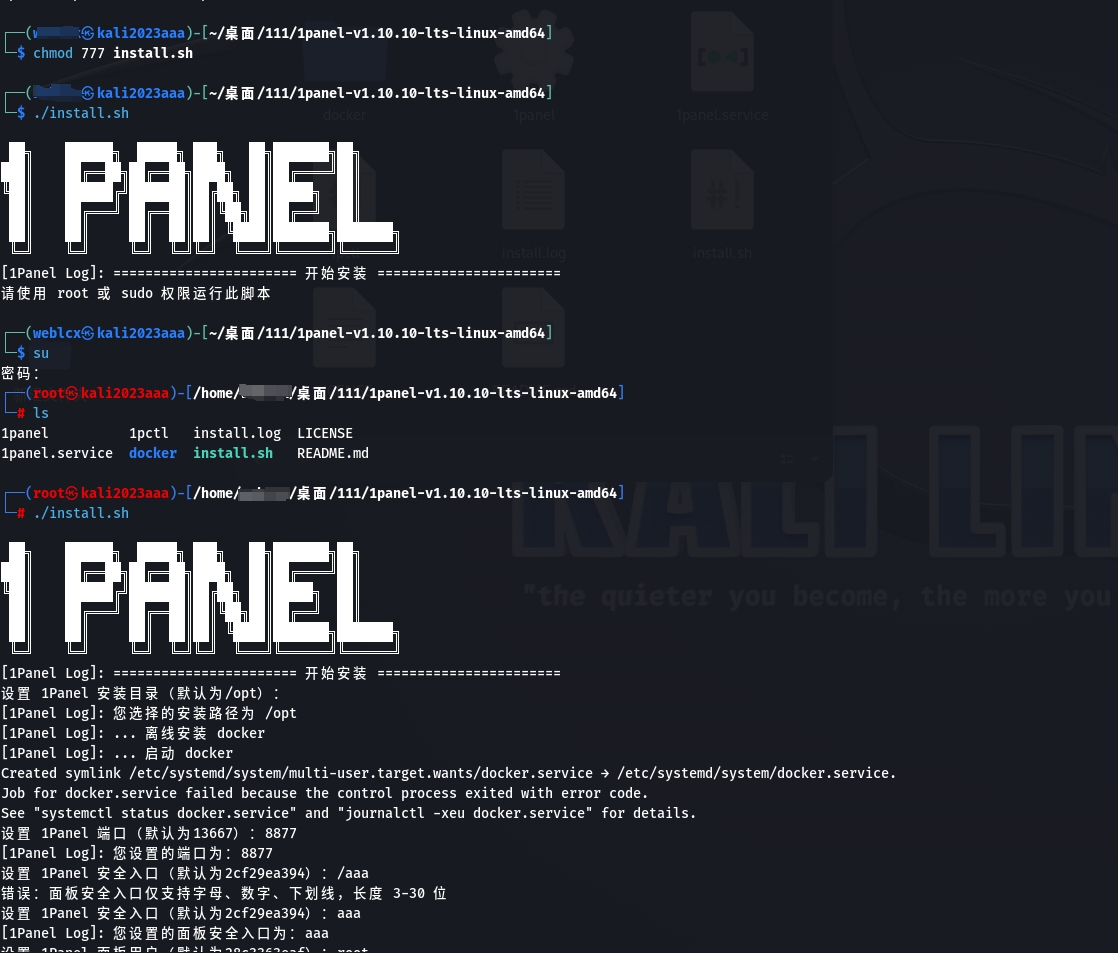
1Panel服务器管理控制面板SQL注入CVE-2024-39907漏洞复现 1Panel 是一款基于 Web 的 Linux 服务器管理控制面板。项目中存在大量 SQL 注入,部分注入过滤不善,导致任意文件写入,最终导致 RCE。这些 SQL 注入已在 1.10.12-tls 版本中得到解决。建议用户升级。目前尚无针对这些问题的已知解决方法。…
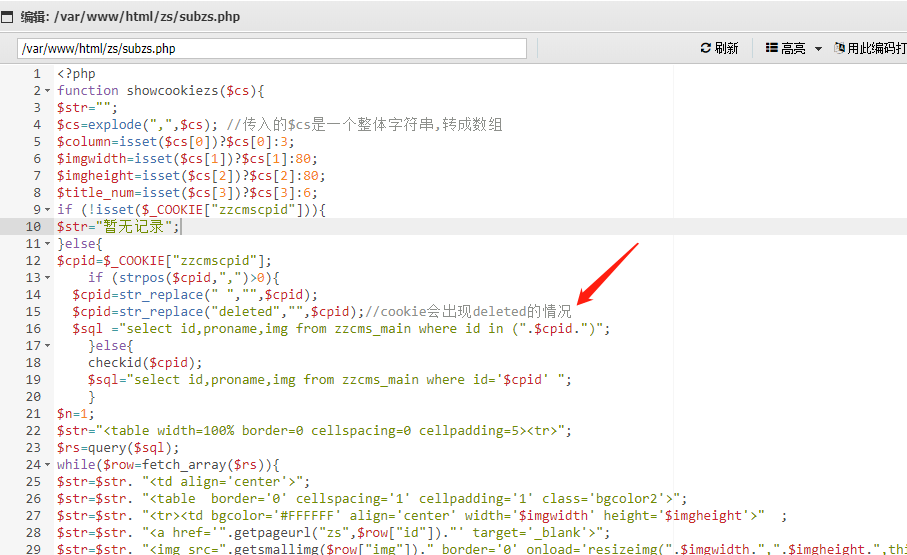
zz cms 2019 subzs.php 存在sql注入漏洞 文件对应路径: zs/subzs.php 注入漏洞存在位置: 在showcookiezs函数中,第十六行sql语句将cookie中接收的zzcmscpid没闭合直接拼接 查找调用showcookiezs的函数,在fix函数中被调用,而且要当标签为cookiezs的时候才能执行,继续查找调用fix…
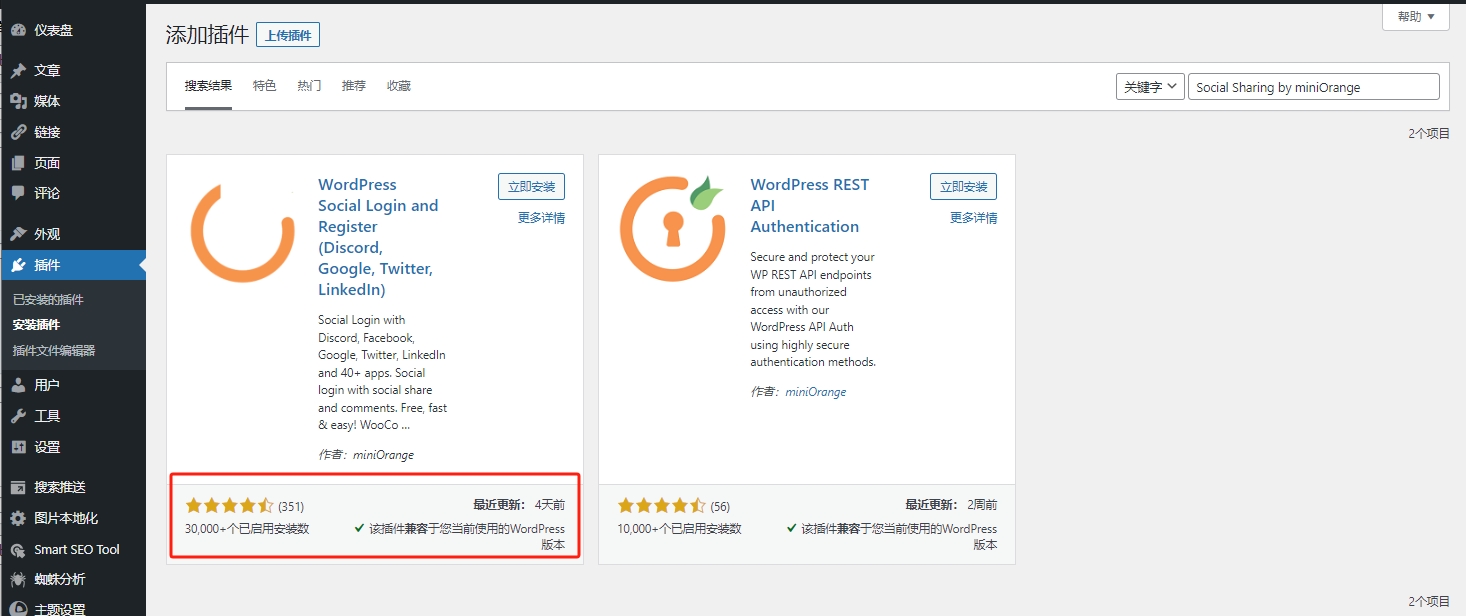
CVE-2023-2982WordPress 社交登录和注册插件(Discord、Google、Twitter、LinkedIn)<= 7.6.4 - 身份验证绕过漏洞复现 WordPress的社交登录和注册(Discord、Google、Twitter、LinkedIn)插件在7.6.4之前(含7.6.4)的版本中易受身份验证绕过的影响。…
声明: 该分享的安全工具、漏洞复现和项目均来源于网络,仅供安全研究与学习之用, 如用于其他用途,由使用者承担全部法律及连带责任,与工具作者和本网站无关。 漏洞描述: 通达OA中发现一个漏洞,并被列为严重漏洞。 该漏洞影响文件general/system/seal_manage/dianju/delete_log.php的未知代码。…
首先下载tomcat,并安装jdk和jre环境,下载完之后进行安装,下载连接如下: https://dlcdn.apache.org/tomcat/tomcat-9/v9.0.78/bin/ 如果是x64的windows系统可以使用下面连接直接进行下载 https://dlcdn.apache.org/tomcat/tomcat-9/v9.0.…
CVE-2017-17405 靶标介绍: 2.4.3之前的Ruby允许Net :: FTP命令注入。 思路:将反弹命令搞成base64,(如果有+号,要替换成%2B),在VPS上开一个FTP,同时NC监听80端口,最后提交POST包。 0x01 VPS上开FTP,监听80端口 利用成功返回shell CVE-2018-1000533 标靶介绍 gitlist…
共 22 篇,第 1 / 3 页