Elefant CMS v2.08获取getshell过程(非CVE-2017-20063)
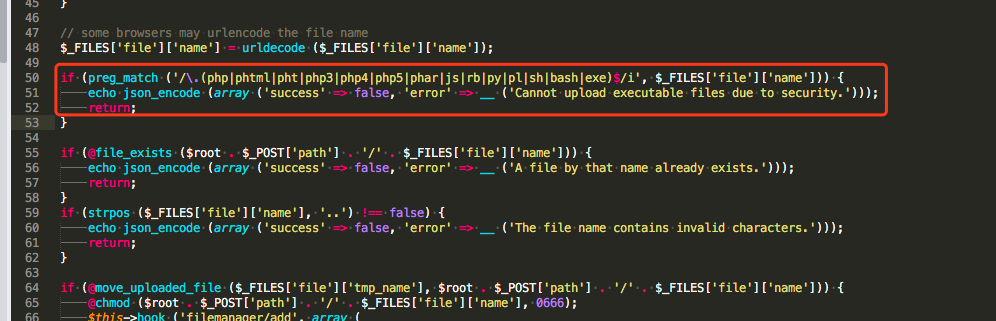
继 CVE-2017-20063漏洞之后新漏洞,CVE-2017-20063漏洞仅支持1.3版本 漏洞出现代码: apps/filemanager/upload/drop.php 首先上传一个文件 127.0.0.1/filemanager 然后重命名为99.pht 也可以使用如下代码上传php文件测试: 此处我没有上传成功,推荐使用上面的方法: 随后使用a…
继 CVE-2017-20063漏洞之后新漏洞,CVE-2017-20063漏洞仅支持1.3版本 漏洞出现代码: apps/filemanager/upload/drop.php 首先上传一个文件 127.0.0.1/filemanager 然后重命名为99.pht 也可以使用如下代码上传php文件测试: 此处我没有上传成功,推荐使用上面的方法: 随后使用a…
CVE-2023-2928-DedeCMS存在文件包含漏洞 版本:5.7.106 CNVD编号:CNVD-2023-40504 漏洞文件:uploads/dede/article_allowurl_edit.php存在 缺少对该文件中写入内容的任何过滤是导致该漏洞的因素之一,在 5.7.106 之前的 DedeCMS 中发现了一个漏洞。它已被宣布为关键。…
漏洞描述 泛微 E-Office 9.5版本中文件上传处理程序接口/webroot/inc/utility_all.php存在命令注入漏洞,攻击者可以通过远程控制接口输入恶意命令执行恶意操作。 漏洞级别 严重 影响范围 泛 微 E-Office 9.5 漏洞修复 weaver E-Office v9.5 命令执行漏洞 官网: 版本:v9.…
漏洞简介 微步在线漏洞团队通过“X漏洞奖励计划”获取到瑞友天翼应用虚拟化系统远程代码执行漏洞情报(0day),攻击者可以通过该漏洞执行任意代码,导致系统被攻击与控制。瑞友天翼应用虚拟化系统是基于服务器计算架构的应用虚拟化平台,它将用户各种应用软件集中部署到瑞友天翼服务集群,客户端通过WEB即可访问经服务器上授权的应用软件,实现集中应用、远程接入、协同办公等。…
影响范围 Apache Druid 全版本 Apache Druid远程代码执行漏洞 Apache Druid是一个高性能的实时大数据分析引擎,支持快速数据摄取、实时查询和数据可视化。它主要用于OLAP(在线分析处理)场景,能处理PB级别的数据。Druid具有高度可扩展、低延迟和高吞吐量的特点,广泛应用于实时监控、事件驱动分析、用户行为分析、网络安全等领域。…
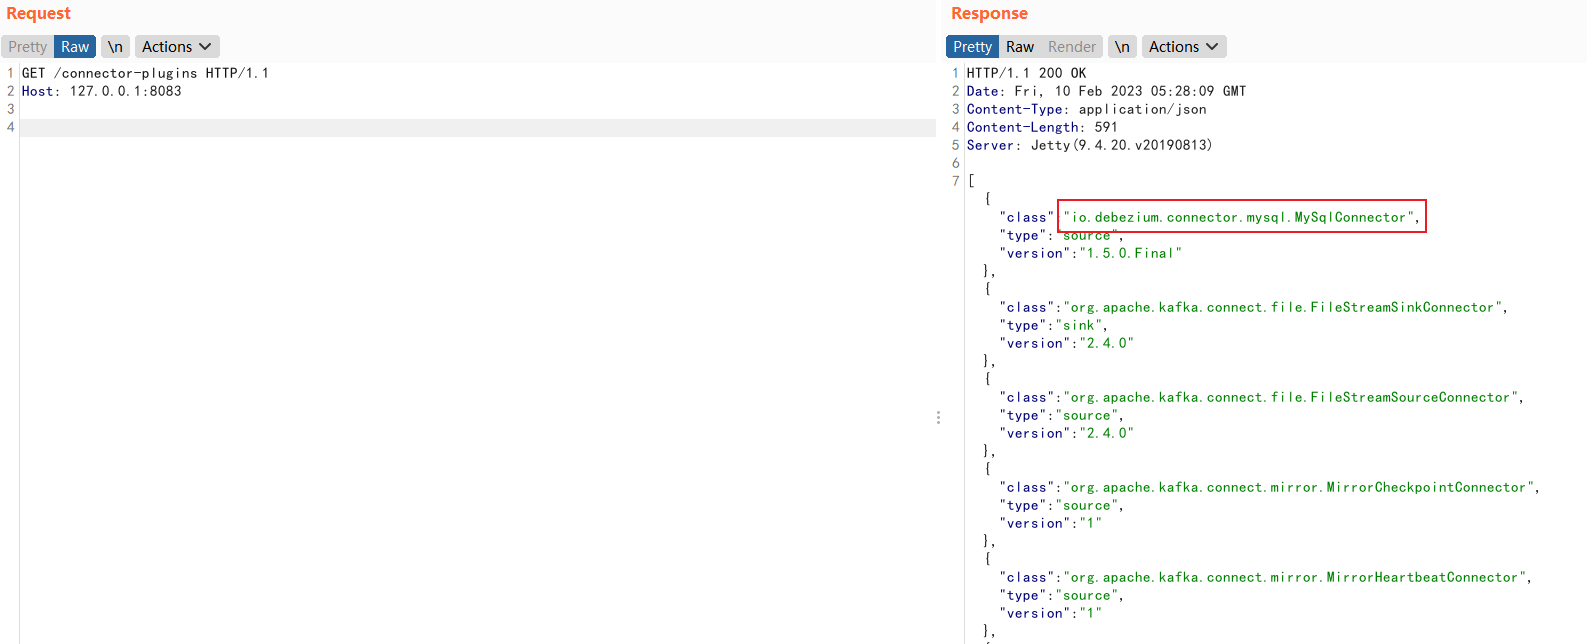
搭建漏洞环境(如果启动报错建议更换为JAVA11) kafka_2.11-2.4.0.rar (74.6 MB) 或 http://archive.apache.org/dist/kafka/2.4.0/kafka_2.11-2.4.0.tgz 启动命令 如果提示 输入行太长 命令语法不正确,输入: 漏洞复现 访问 查看是否存在依赖 接着使用如下请求包创建连…
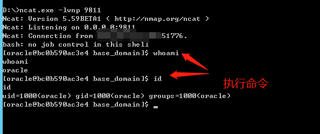
WebLogic 存在远程代码执行漏洞(CVE-2023-21839/CNVD-2023-04389),由于Weblogic IIOP/T3协议存在缺陷,当IIOP/T3协议开启时,允许未经身份验证的攻击者通过IIOP/T3协议网络访问攻击存在安全风险的WebLogic Server,漏洞利用成功WebLogic Server可能被攻击者接管执行任意命令导致…
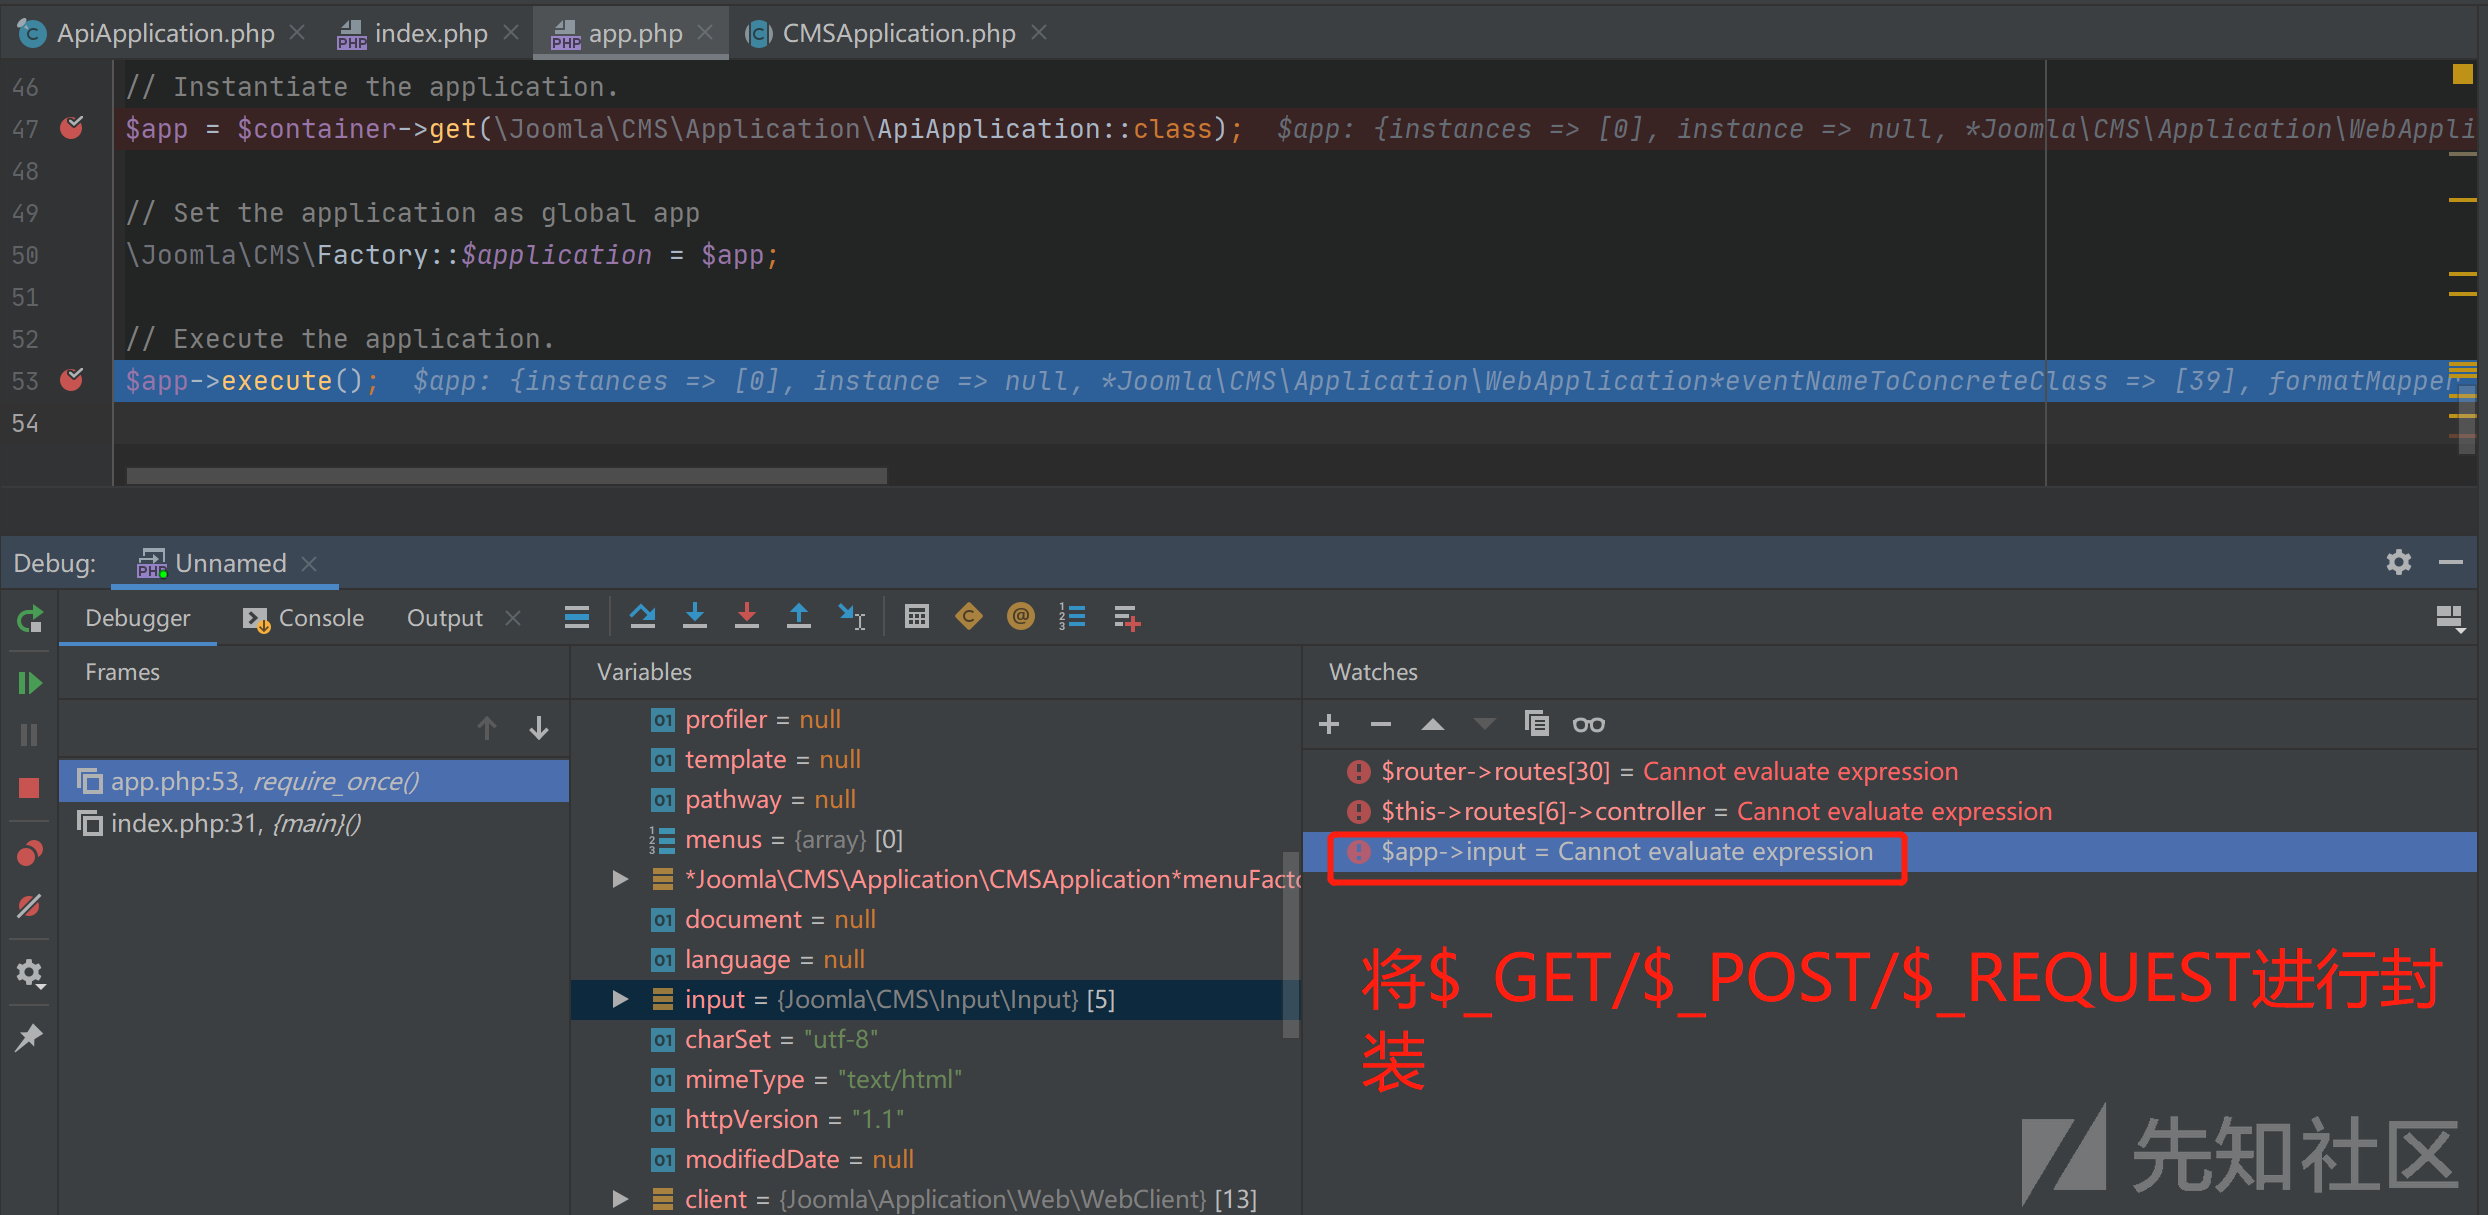
受影响版本 Joomla大致有三个路由入口,分别是 根目录的index.php(用户访问文章) 根目录的administrator/index.php(管理员管理) 根目录的api/index.php(开发者爱好的Rest API) 未授权的接口正是第三个入口。因此影响的只有Joomla4.0.0——Joomla4.2.7(Rest API 4.…
0x01 阅读须知 技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!…
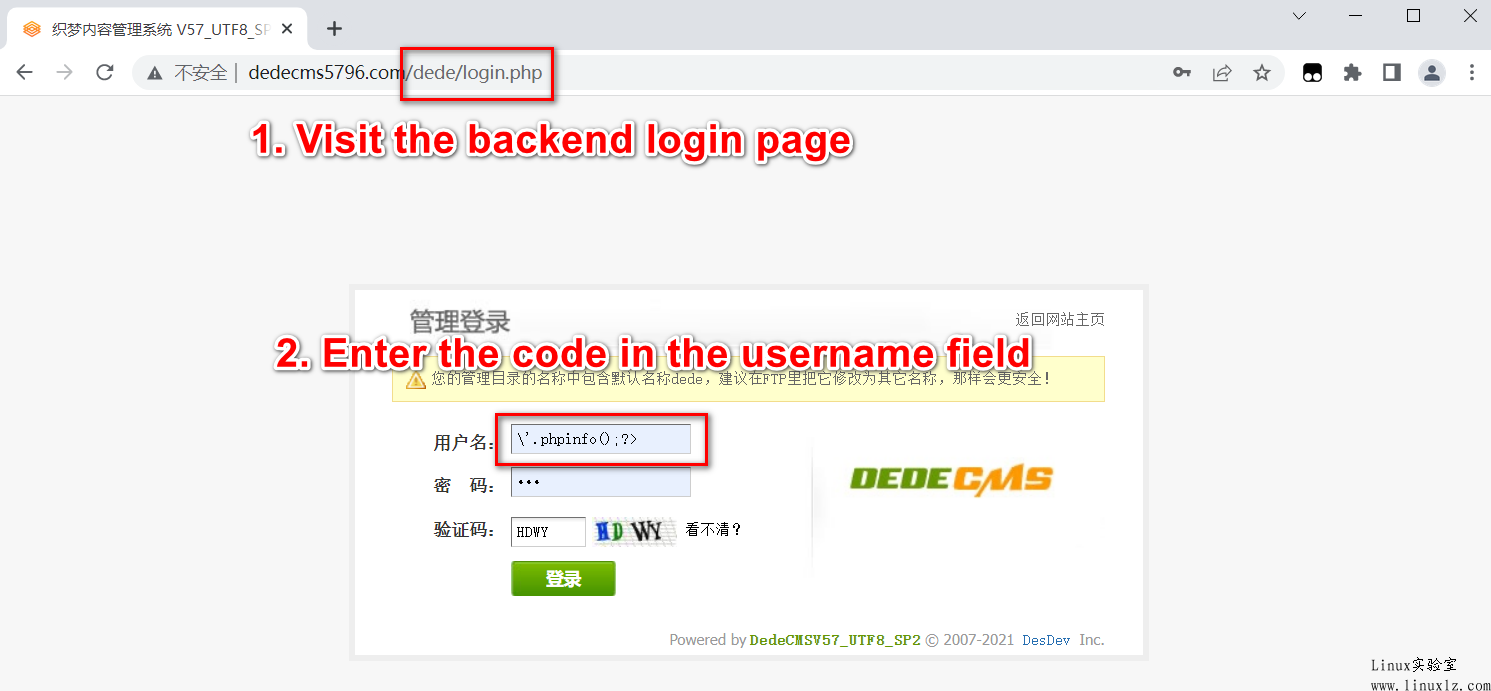
DedeCMS v5.7.93 被发现在 login.php 中包含远程代码执行漏洞。 CVE-2022-35516 受影响的产品 Dedecms V5.7.93 – V5.7.96 DedeCMS v5.7.93 在文件中增加了登录失败锁定功能, /dede/login.php 以符合相关的网络安全规定。…
共 22 篇,第 2 / 3 页