关于电脑端抓包小程序的一些方法
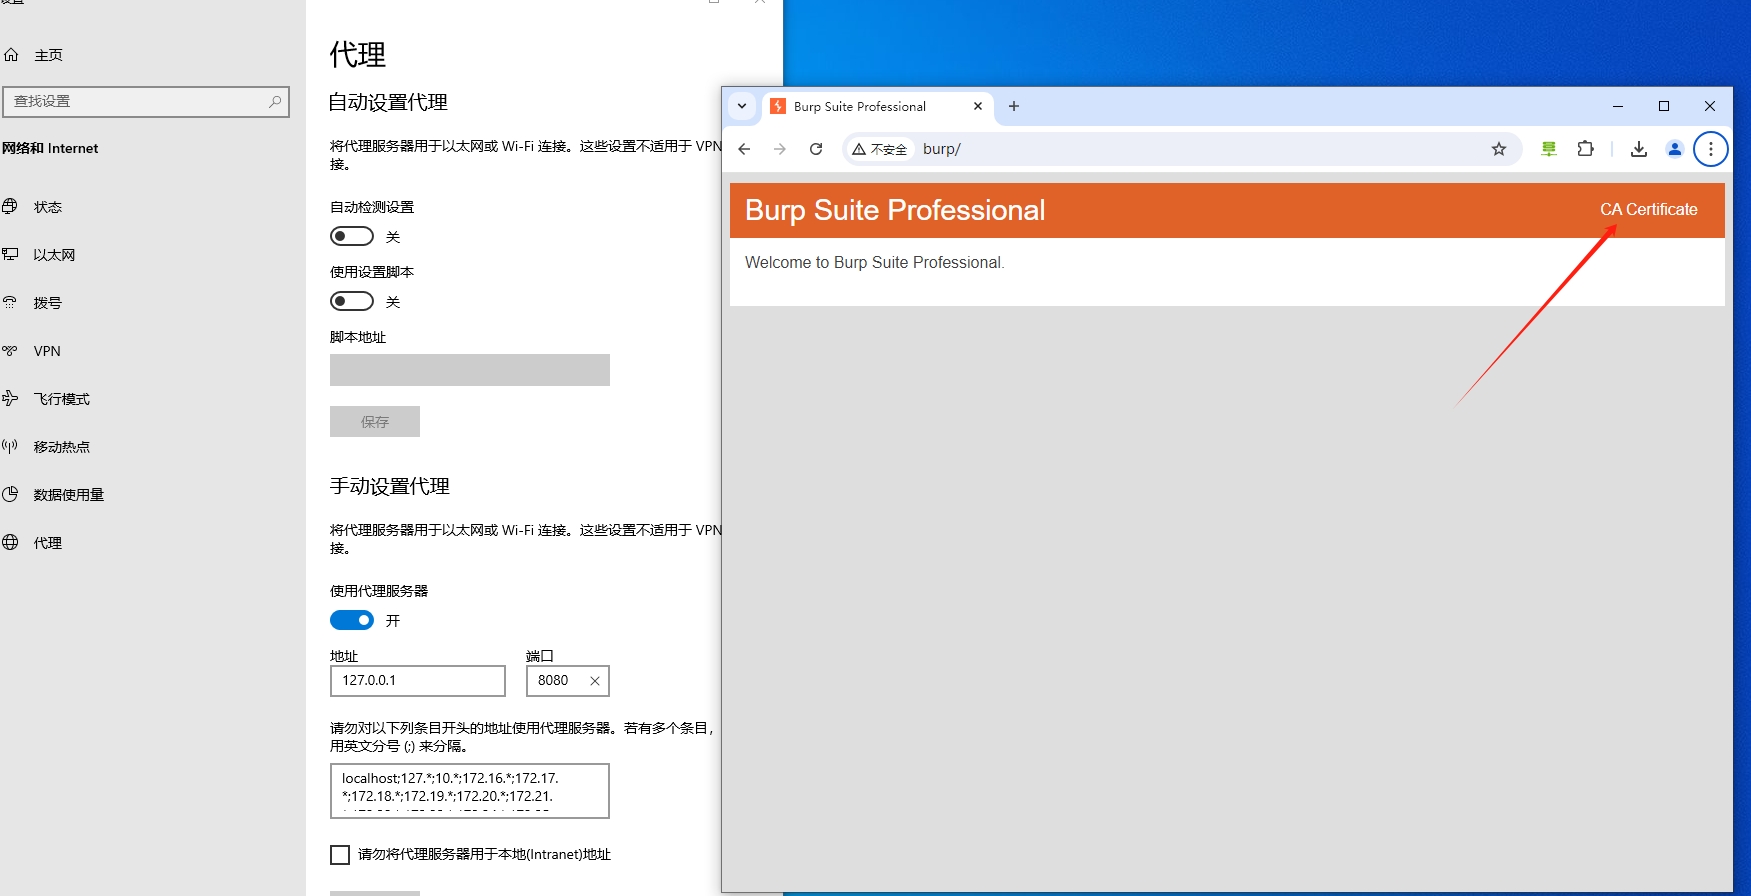
关于电脑端对小程序进行安全测试抓包的一些方法和思路,本文主要介绍3种配置思路 流量走向和抓包方案: 1、安装burp证书 首先设置系统代理,浏览器访问http://burp下载burp证书导入到系统 受信任的颁发机构 下载完之后直接双击打开证书,并选择本地计算机 选择将证书放入下列存储,并选择受信任的颁发机构 2、安装Proxifier.…
关于电脑端对小程序进行安全测试抓包的一些方法和思路,本文主要介绍3种配置思路 流量走向和抓包方案: 1、安装burp证书 首先设置系统代理,浏览器访问http://burp下载burp证书导入到系统 受信任的颁发机构 下载完之后直接双击打开证书,并选择本地计算机 选择将证书放入下列存储,并选择受信任的颁发机构 2、安装Proxifier.…
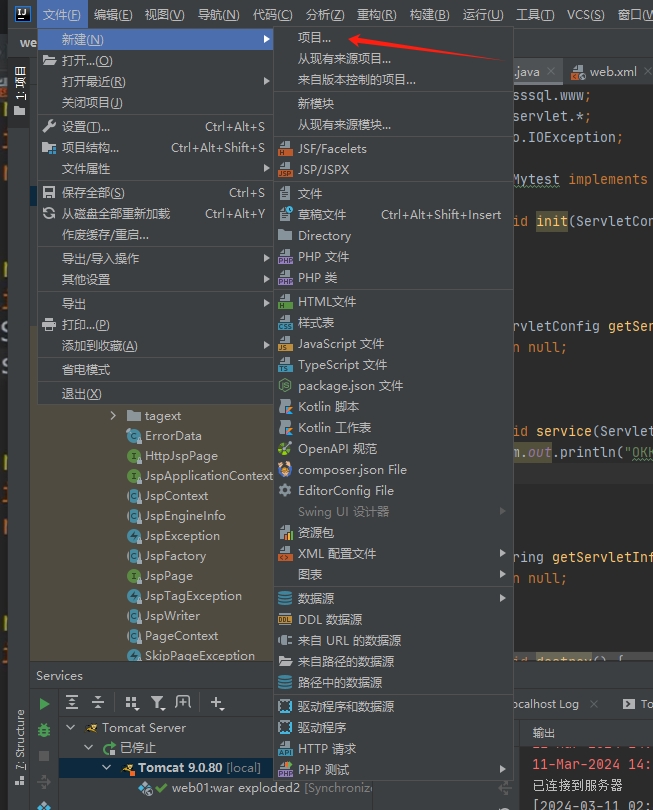
IDEA2020.2版本启动一个WEB服务 1、创建一个新项目 1、点击文件>新建>项目 选择Empty Project,然后点击下一步 然后点击下一步 点击在新窗口打开 在弹出来的框(文件>项目结构)>模块>添加>添加模块 java模块>下一步 点击确定 点击框架支持 选择 Web Application,之后会出现Version的版本号,点击OK 在完成…
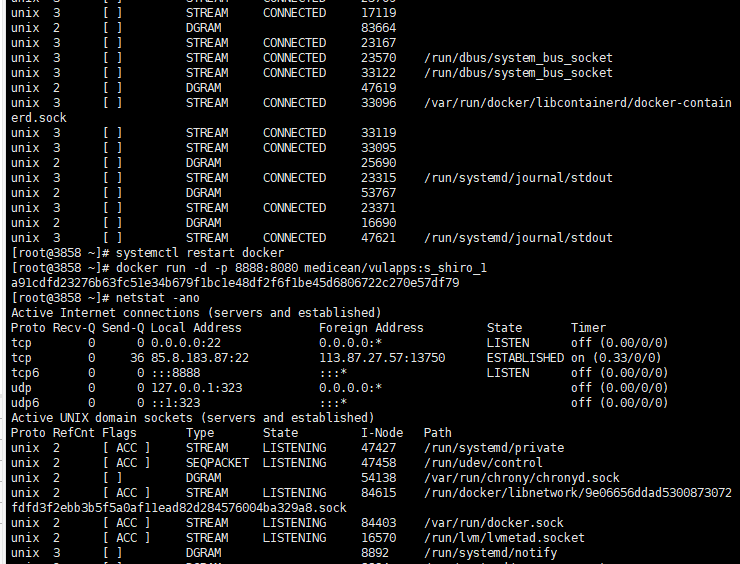
1、Shiro反序列化漏洞(CVE-2016-4437,Shiro-550) 漏洞原理: shiro框架在登录时,如果勾选了RememberMe的功能,关闭浏览器再次访问时便无需再次登录,此时cookie中会增加一个rememberMe字段,其 value 的值是经过序列化、AES加密和Base64编码后得到的结果。…
看了下,还是很实用的,部分需要登陆。当然,咱们国内也有很多优秀的同类平台,如以下常用的几个。 无论您是想进军网络安全领域,还是已经在SOC、渗透测试人员或咨询机构工作,了解强大的分析工具都至关重要。这些工具将帮助您正确完成工作,其中很多工具您无需支付一分钱。 网络上有大量免费的可用工具可以帮助您完成项目,无论您属于信息安全的哪个子集。…
环境准备 kali windows burpsuite 夜神模拟器 Android7.0以上 版本V7.0.2.2000 Charles postern 工具简介 Charles 下载地址 Charles是一款非常强大的HTTP抓包工具,通过对该软件的设置让其成为系统网络访问服务器,即所有的网络访问都要通过该软件来完成,这样它就可以轻松获得所有HTTP、HT…
共 5 篇