【文件上传绕过】--二次渲染漏洞
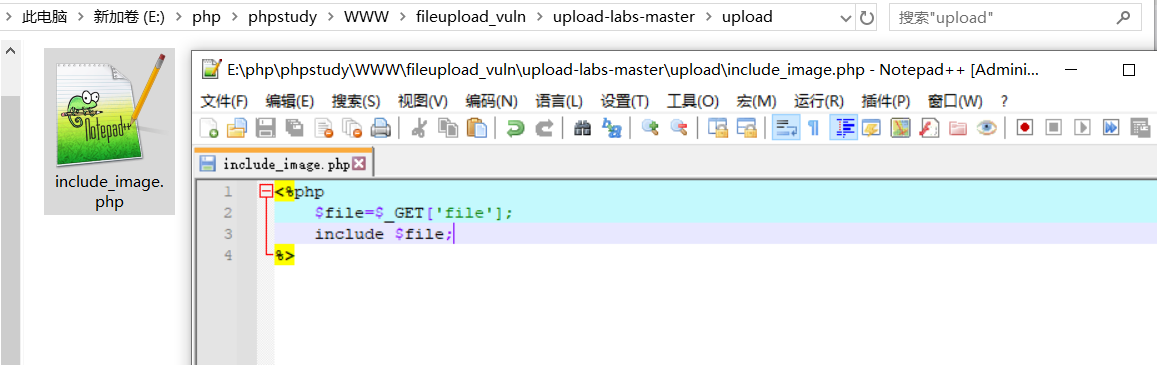
一、实验目的: 1、通过实验学习二次渲染原理的成因。 2、通过搭建漏洞环境,学习绕过技巧。 二、漏洞说明: 1. 二次渲染原理: 1、配合文件包含漏洞: 将一句话木马插入到网站二次处理后的图片中,也就是把一句话插入图片在二次渲染后会保留的那部分数据里,确保不会在二次处理时删除掉。这样二次渲染后的图片中就存在了一句话,在配合文件包含漏洞获取webshell。…
一、实验目的: 1、通过实验学习二次渲染原理的成因。 2、通过搭建漏洞环境,学习绕过技巧。 二、漏洞说明: 1. 二次渲染原理: 1、配合文件包含漏洞: 将一句话木马插入到网站二次处理后的图片中,也就是把一句话插入图片在二次渲染后会保留的那部分数据里,确保不会在二次处理时删除掉。这样二次渲染后的图片中就存在了一句话,在配合文件包含漏洞获取webshell。…
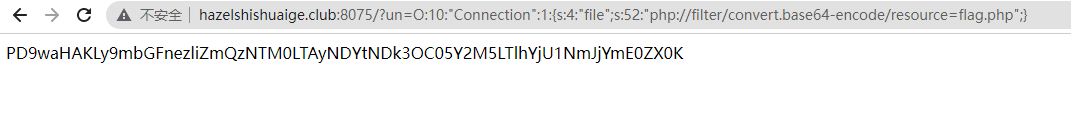
场景描述:我们在审计时找到一处文件包含漏洞(使用require_once或include_once),想利用这个漏洞读取一下数据库配置文件之类的源码,通常可以使用php://filter/convert.base64-encode/resource=file这样的方式将文件以base64的形式读出来。…
漏洞简介 微步在线漏洞团队通过“X漏洞奖励计划”获取到瑞友天翼应用虚拟化系统远程代码执行漏洞情报(0day),攻击者可以通过该漏洞执行任意代码,导致系统被攻击与控制。瑞友天翼应用虚拟化系统是基于服务器计算架构的应用虚拟化平台,它将用户各种应用软件集中部署到瑞友天翼服务集群,客户端通过WEB即可访问经服务器上授权的应用软件,实现集中应用、远程接入、协同办公等。…
影响范围 Apache Druid 全版本 Apache Druid远程代码执行漏洞 Apache Druid是一个高性能的实时大数据分析引擎,支持快速数据摄取、实时查询和数据可视化。它主要用于OLAP(在线分析处理)场景,能处理PB级别的数据。Druid具有高度可扩展、低延迟和高吞吐量的特点,广泛应用于实时监控、事件驱动分析、用户行为分析、网络安全等领域。…
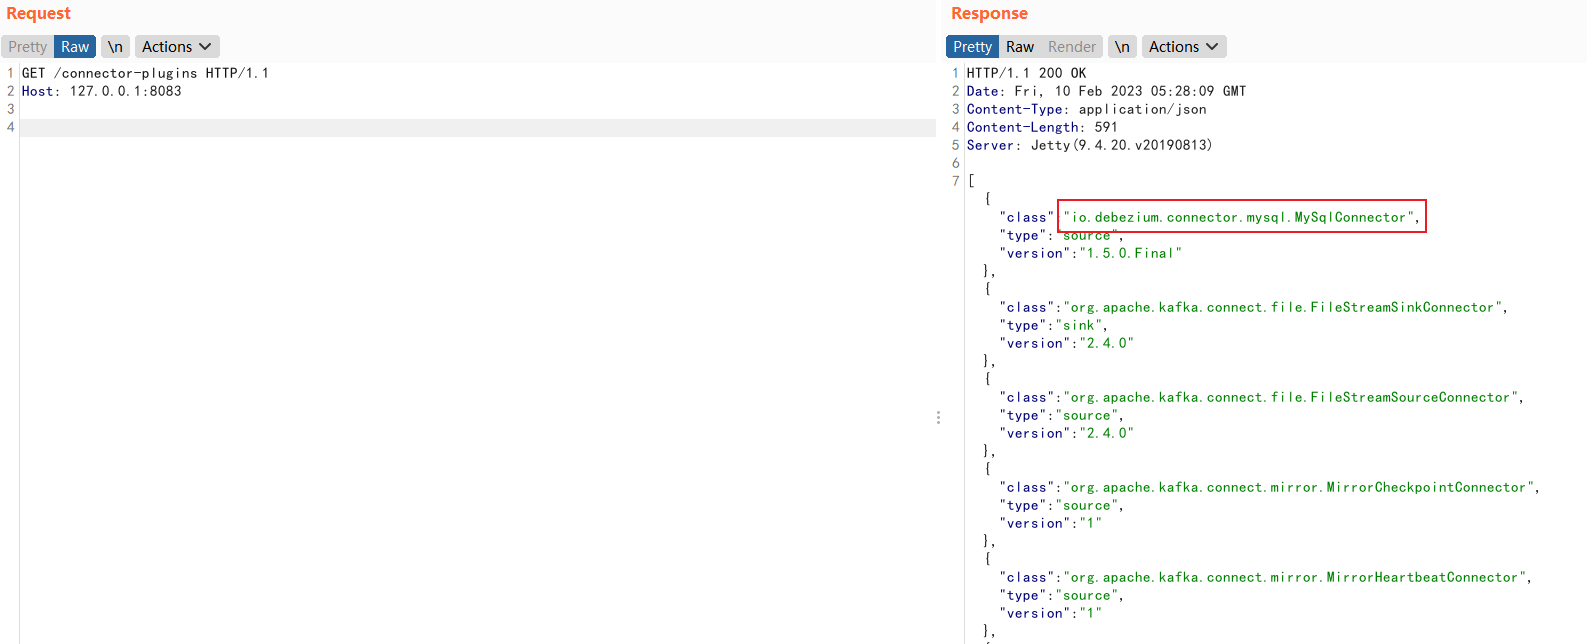
搭建漏洞环境(如果启动报错建议更换为JAVA11) kafka_2.11-2.4.0.rar (74.6 MB) 或 http://archive.apache.org/dist/kafka/2.4.0/kafka_2.11-2.4.0.tgz 启动命令 如果提示 输入行太长 命令语法不正确,输入: 漏洞复现 访问 查看是否存在依赖 接着使用如下请求包创建连…
XSS 简介 XSS 攻击指黑客通过特殊的手段往网页中插入了恶意的 JavaScript 脚本,从而在用户浏览网页时,对用户浏览器发起 Cookie 资料窃取、会话劫持、钓鱼欺骗等各攻击。 XSS 跨站脚本攻击本身对 Web 服务器没有直接危害,它借助网站进行传播,使网站的大量用户受到攻击。…
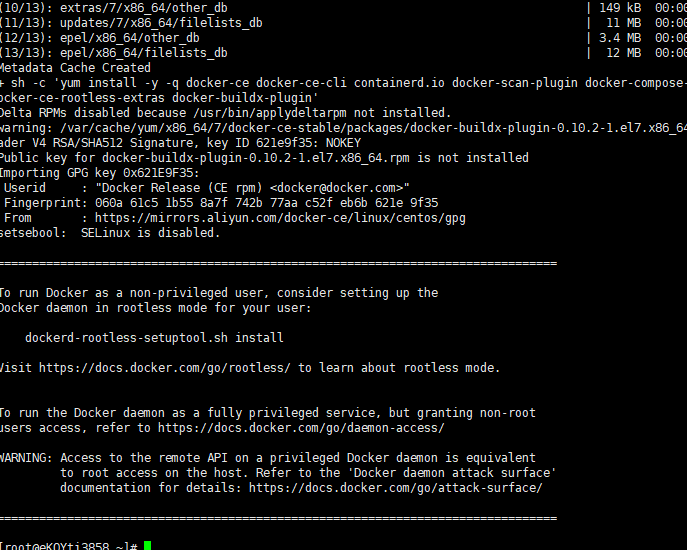
首先安装dockert,命令如下: 启动ducker环境 通过运行 hello-world 镜像来验证是否正确安装了 Docker Engine-Community 。 查看本机运行的docker版本号 docker服务是否正常运行 使用docker在仓库中搜索 Weblogic 镜像(选择statrs最高的一个安装) 获取Weblogic镜像 如果下载时出…
共 17 篇,第 2 / 2 页