dockert安装weblogic
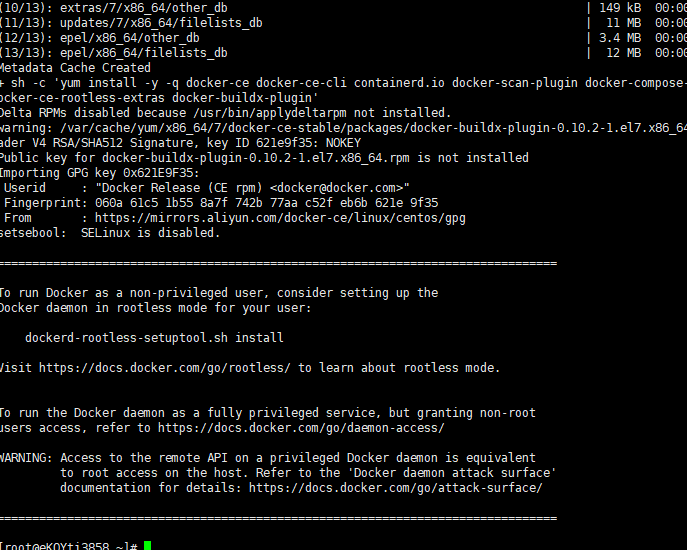
首先安装dockert,命令如下: 启动ducker环境 通过运行 hello-world 镜像来验证是否正确安装了 Docker Engine-Community 。 查看本机运行的docker版本号 docker服务是否正常运行 使用docker在仓库中搜索 Weblogic 镜像(选择statrs最高的一个安装) 获取Weblogic镜像 如果下载时出…
该月发布的文章
首先安装dockert,命令如下: 启动ducker环境 通过运行 hello-world 镜像来验证是否正确安装了 Docker Engine-Community 。 查看本机运行的docker版本号 docker服务是否正常运行 使用docker在仓库中搜索 Weblogic 镜像(选择statrs最高的一个安装) 获取Weblogic镜像 如果下载时出…
WebLogic 存在远程代码执行漏洞(CVE-2023-21839/CNVD-2023-04389),由于Weblogic IIOP/T3协议存在缺陷,当IIOP/T3协议开启时,允许未经身份验证的攻击者通过IIOP/T3协议网络访问攻击存在安全风险的WebLogic Server,漏洞利用成功WebLogic Server可能被攻击者接管执行任意命令导致…
受影响版本 Joomla大致有三个路由入口,分别是 根目录的index.php(用户访问文章) 根目录的administrator/index.php(管理员管理) 根目录的api/index.php(开发者爱好的Rest API) 未授权的接口正是第三个入口。因此影响的只有Joomla4.0.0——Joomla4.2.7(Rest API 4.…
0x01 等保测评项 GBT 22239-2019《信息安全技术 网络安全等级保护基本要求》中,8.1.4安全计算环境—身份鉴别项中要求包括: a)应对登录的用户进行身份标识和鉴别,身份标识具有唯一性,身份鉴别信息具有复杂度要求并定期更换; b)应具有登录失败处理功能,应配置并启用结束会话、限制非法登录次数和当登录连接超时自动退出等相关措施;…
如何破解office文档密码-使用hashcat破解office文档密码 整体思路 您可以使用kalil inux或者在windows上使用hashcat.exe,均可以完成下面的教程 基本的思路是先通过 office2john.py 获取文件的hash值(hash值前半部分用于识别我们-m要选择什么样的代码,后半部分用于破解),然后再进行指定位数密码暴破或…
python安装库名: 一般情况下安装Python扩展库时无需指定版本号,pip会自动找到与机器环境对应的最新版本进行安装,但有时为了某些特殊需要,可能需要了解相关模块有哪些历史版本,但pip好像并没有这样的功能。这里提供一个方法,可以直接获得对应模块的所有版本。通过给安装库指定一个并不存在的版本号,如10000,就可以在安装命令执行时列出所有可用版本。…
0x01 阅读须知 技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!…
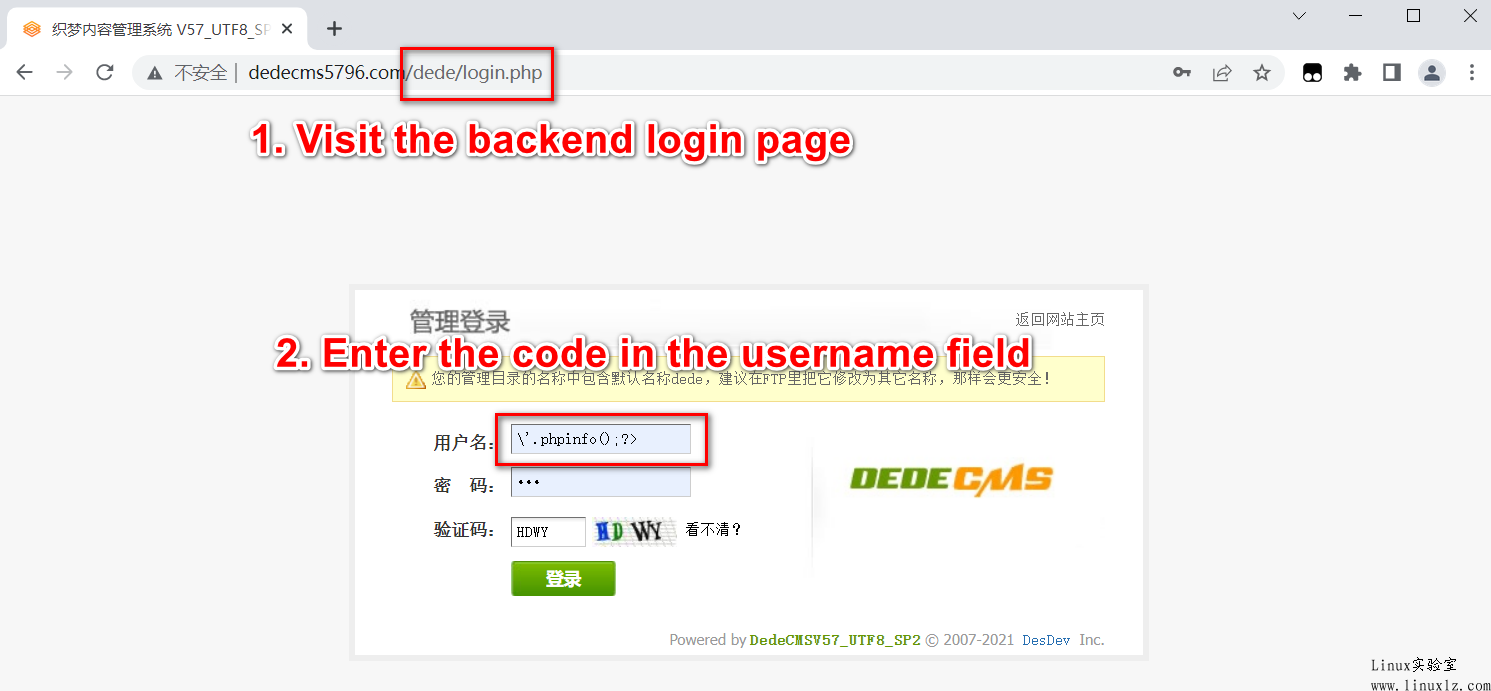
DedeCMS v5.7.93 被发现在 login.php 中包含远程代码执行漏洞。 CVE-2022-35516 受影响的产品 Dedecms V5.7.93 – V5.7.96 DedeCMS v5.7.93 在文件中增加了登录失败锁定功能, /dede/login.php 以符合相关的网络安全规定。…
共 8 篇