
如何破解office文档密码-使用hashcat破解office文档密码
如何破解office文档密码-使用hashcat破解office文档密码
整体思路
您可以使用kalil inux或者在windows上使用hashcat.exe,均可以完成下面的教程 基本的思路是先通过office2john.py获取文件的hash值(hash值前半部分用于识别我们-m要选择什么样的代码,后半部分用于破解),然后再进行指定位数密码暴破或者引入字典爆破office2john.py文件
- 如果您使用的是kali linux,可以在/usr/share/john目录下找到该文件
- 如果您使用的是windows系统,则需要下载该文件,github地址
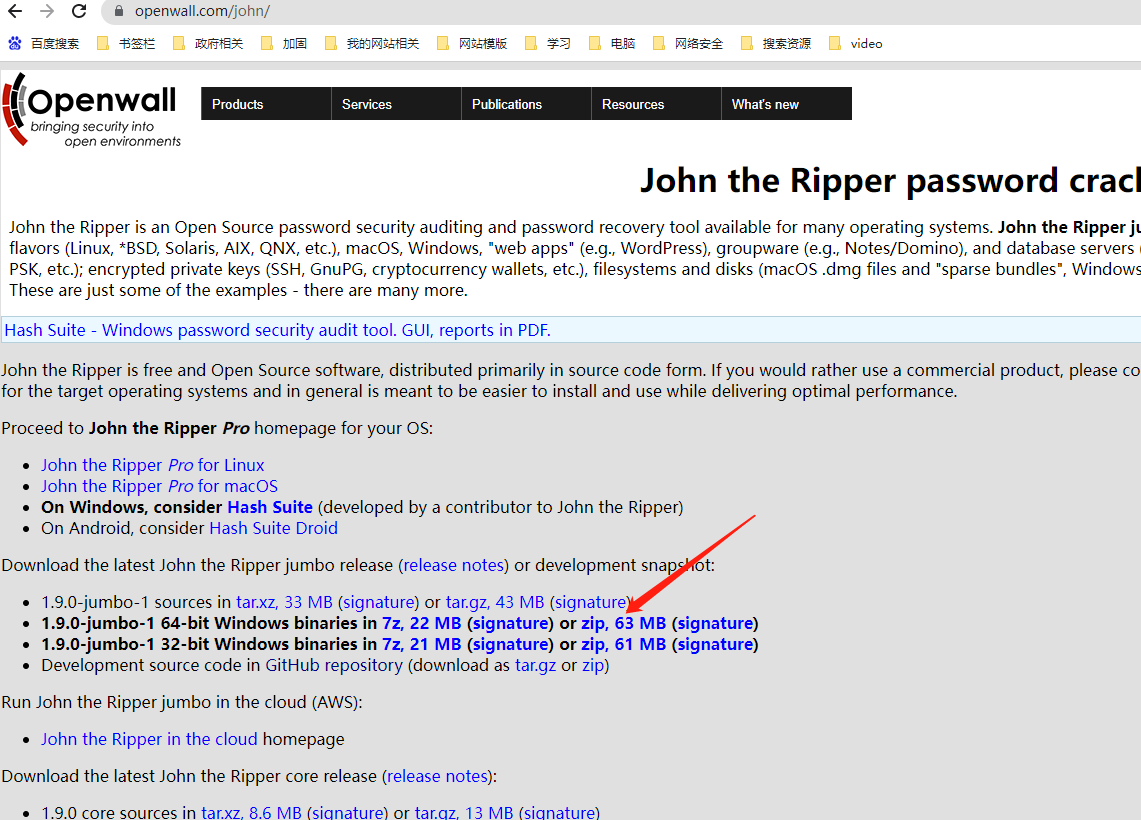 我们需要将要破解的文档(我这里是1.docx)通过office2john.py输出其hash值,然后输出到hash文件下
把1.docx拷贝到目录D:\Password\john-1.9.0-jumbo-1-win64\run
python office2john.py 1.docx>hash.txt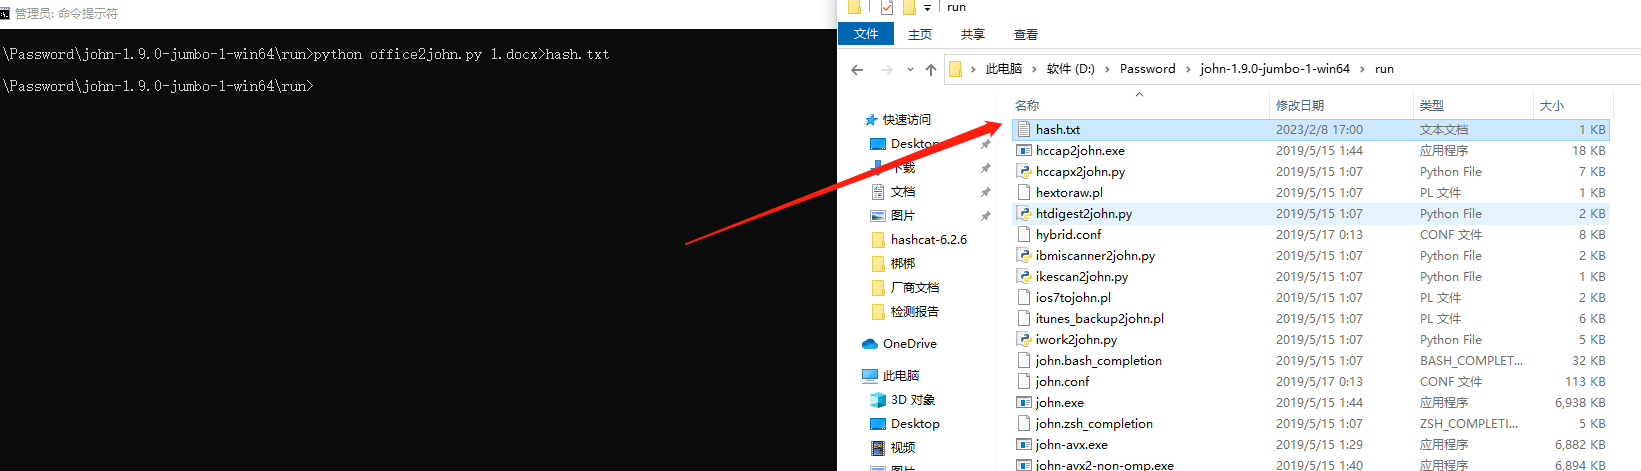
随后下载hashcat,下载地址:https://github.com/hashcat/hashcat
建议直接下载releases版本: https://github.com/hashcat/hashcat/releases/download/v6.2.6/hashcat-6.2.6.7z 也可以直接通过本站下载hashcat-6.2.6 (1) 下载完成后解压至D:\ 输出hashcat.exe --help可以看到支持解密的类型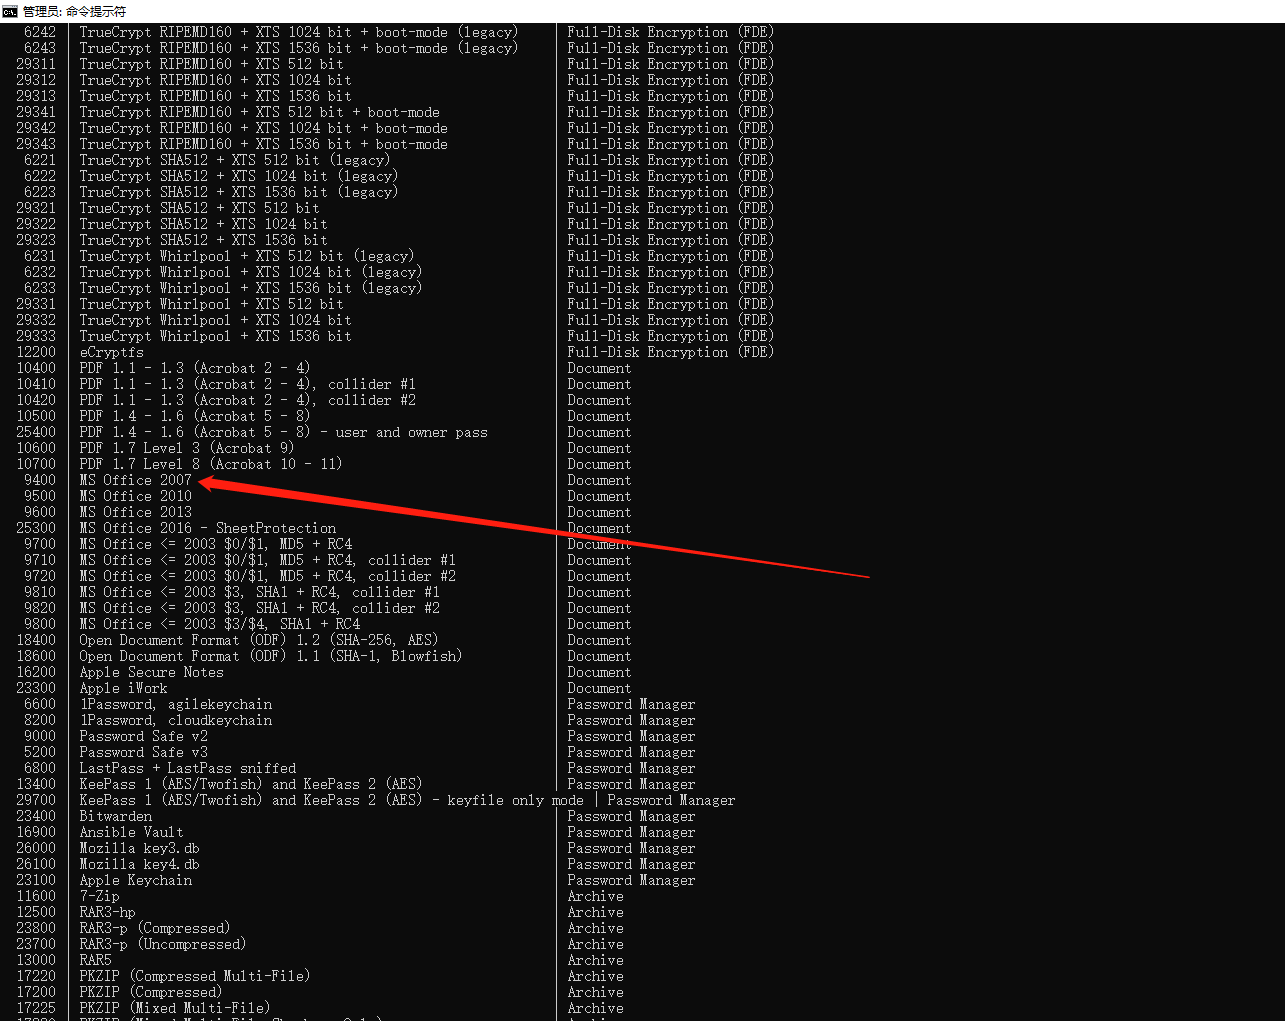
-m的代码选择
-m的代码意味着哈希类型的选择 我们打开hash文件,可以看到其hash值如下1.docx:$office$*2013*100000*256*16*9874672f457635a135f767c1e9a6be6d*4ba4c3395a40957f4c9cf5a8dc439851*aeb698ed42fe2d405d341ccebe47f4954fb23681b406ee246f5af7b466015644hashcat -m 9600 -a 0 D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt D:\hashcat-6.2.6\pass.txt -o output.txt --force-a的选择
攻击模式,-a的代码选择| # | Mode | 解释 |
|---|---|---|
| 0 | Straight | 给定一个字典,hashcat会逐行读取字典中的内容,计算每行的hash值,与目标hash值相比较。 |
| 1 | Combination | 组合两个密码字典的内容 |
| 3 | Brute-force | 给定Mask字符集的各种各样的组合(对应的Mask字符集参考下面) |
| 6 | Hybrid Wordlist + Mask | 字典与Mask组合 |
| 7 | Hybrid Mask + Wordlist | Mask与字典组合 |
Mask字符集变量的含义
| ? | Charset | 解释 |
|---|---|---|
| l | abcdefghijklmnopqrstuvwxyz | 代表小写字母 |
| u | ABCDEFGHIJKLMNOPQRSTUVWXYZ | 代表大写字母 |
| d | 0123456789 | 代表纯数字 |
| h | 0123456789abcdef | 代表数字、小写字母 |
| H | 0123456789ABCDEF | 代表数字、大写字母 |
| s | ! “#$%&'()*+,-./:;<=>?@[\]^_`~{|} | 代表特殊字符 |
| a | ?l?u?d?s | 代表大小写字母、数字以及特殊字符 |
| b | 0x00 – 0xff |
实战组合语句
字典库破解
pass.txt需要我们自己准备(字典库) output.txt为输出的最终密码 执行之后发现报错(无法载入的HASH): No hashes loaded.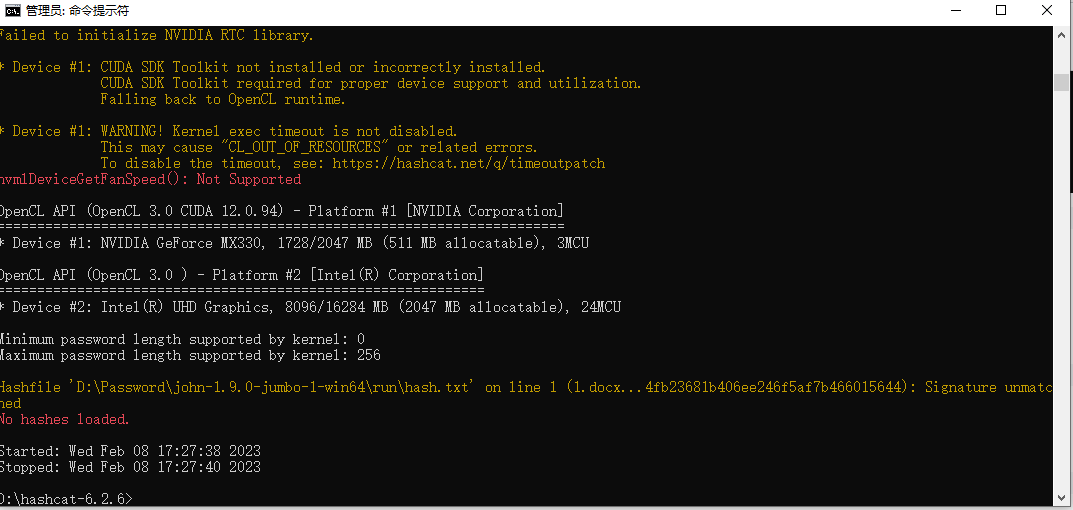 打开刚刚输出的hash.txt文件用记事本把前面的文件名删除,否则无法破解
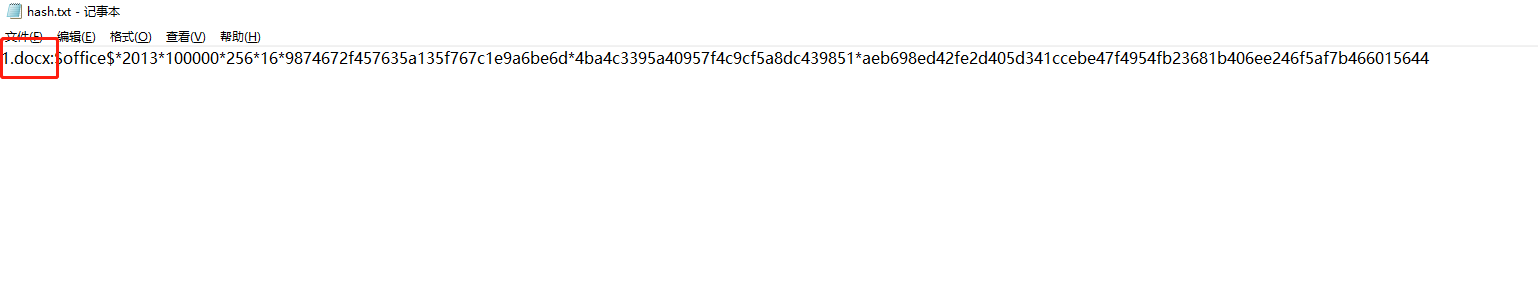 删除1.docx:后如图:
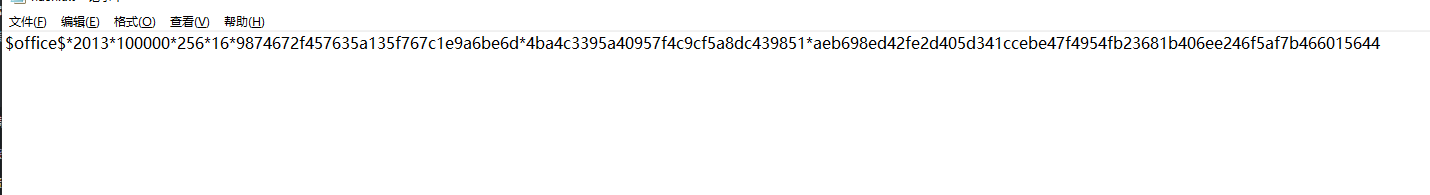 在输入如下命令进行破解:
hashcat -m 9600 -a 0 D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt D:\hashcat-6.2.6\pass.txt -o output.txt --force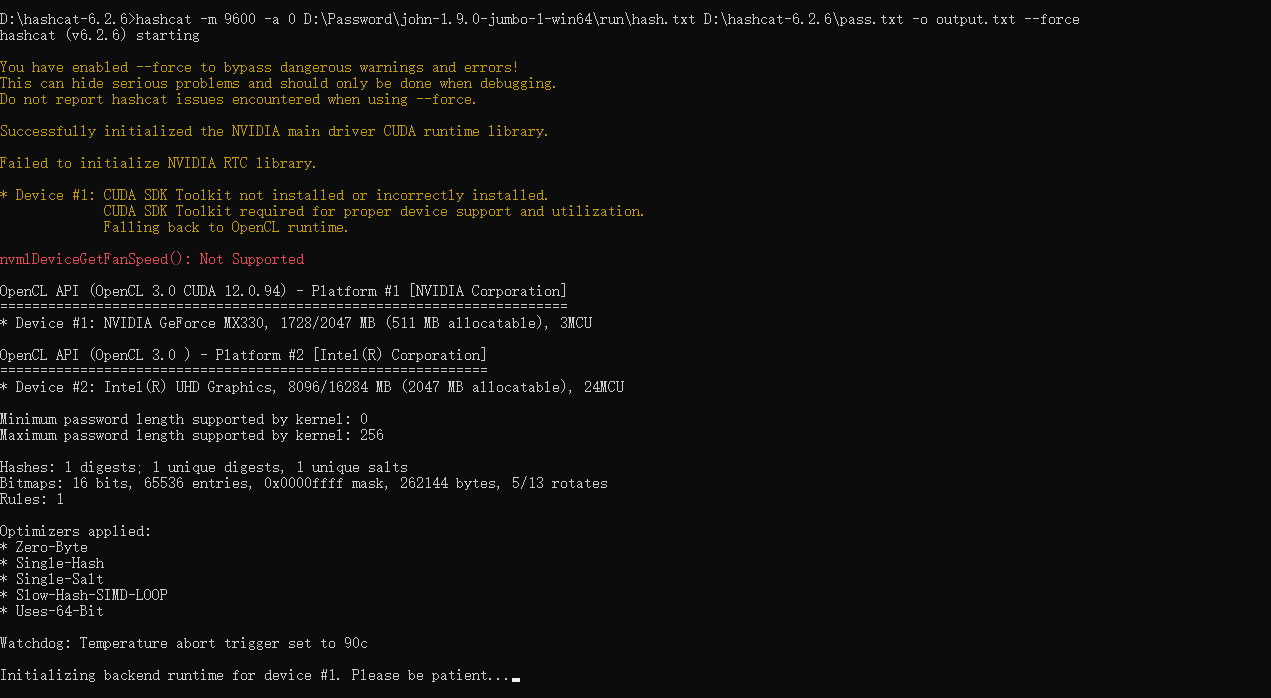 如图测试完成:
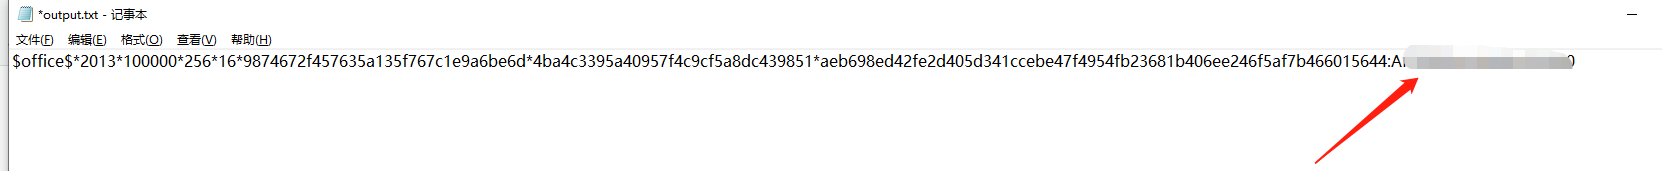
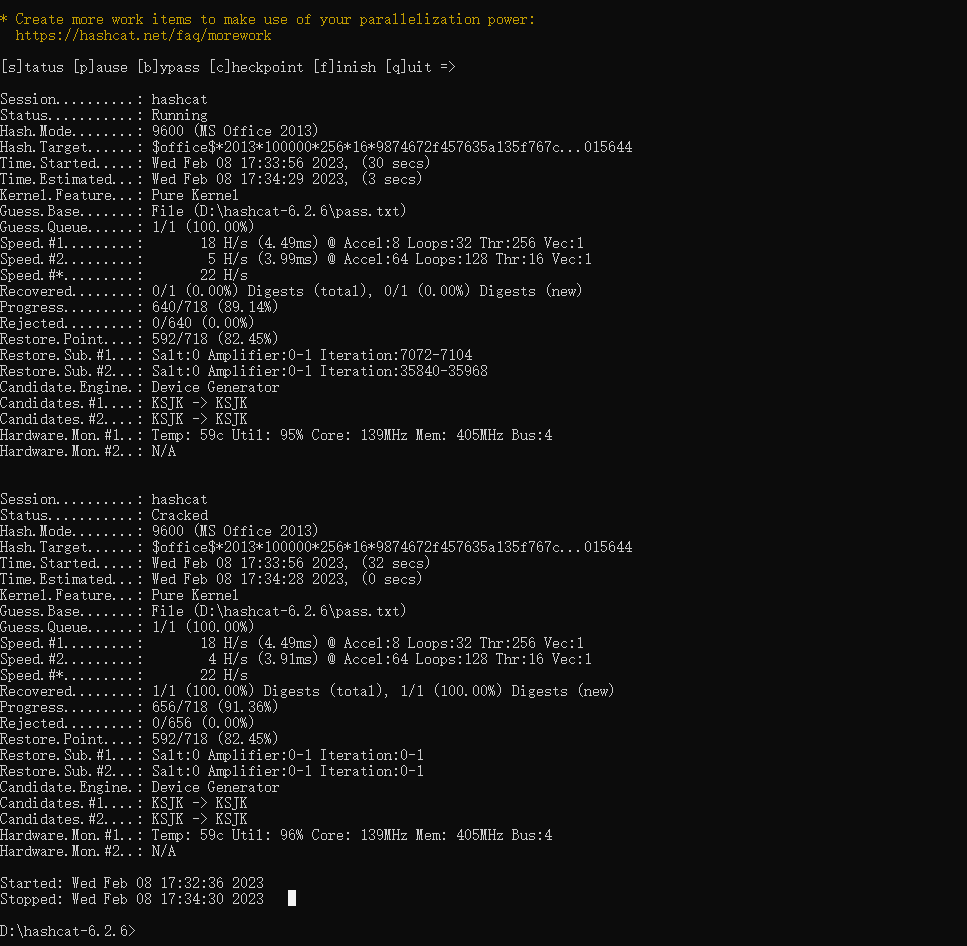 到这个目录下打开D:\hashcat-6.2.6文件output.txt
可以看到成功破解的密码已经在后面显示出来
实战组合语句
1-8位纯数字密码破解
hashcat -m 9600
D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt -a 3 --increment --increment-min 1 --increment-max 8 ?d?d?d?d?d?d?d?d -o output.txt1-8 位小写字母破解
hashcat -m 9600
D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt -a 3 --increment --increment-min 1 --increment-max 8 ?l?l?l?l?l?l?l?l -o output.txt8 位小写字母破解
hashcat -m 9600
D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt -a 3 ?l?l?l?l?l?l?l?l -O -o output.txt1-8 位大写字母破解
hashcat -m 9600
D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt -a 3 --increment --increment-min 1--increment-max 8 ?u?u?u?u?u?u?u?u -o output.txt8 位大写字母破解
hashcat -m 9600
D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt -a 3 ?u?u?u?u?u?u?u?u –O -o output.txt5 位小写+大写+数字+特殊字符破解
hashcat -m 9600
D:\Password\john-1.9.0-jumbo-1-win64\run\hash.txt -a 3 ?b?b?b?b?b -o output.txt
评论
还没有评论,来说点什么吧。