Windows CVE-2023-21768 本地提权
Windows CVE-2023-21768 本地提权 目前已知影响的系统: 只用于表现目前的。完整的漏洞利用适用于易受攻击的系统。 在所有易受攻击的系统上编写原创作品。 其中 是要提升的进程的进程ID(十进制)。 应用引导目标进入程序被提升到SYSTEM I/O Ring LPE 原始代码基于Yarden Shafir的 I/ORing R/W PoC 演…
该月发布的文章
Windows CVE-2023-21768 本地提权 目前已知影响的系统: 只用于表现目前的。完整的漏洞利用适用于易受攻击的系统。 在所有易受攻击的系统上编写原创作品。 其中 是要提升的进程的进程ID(十进制)。 应用引导目标进入程序被提升到SYSTEM I/O Ring LPE 原始代码基于Yarden Shafir的 I/ORing R/W PoC 演…
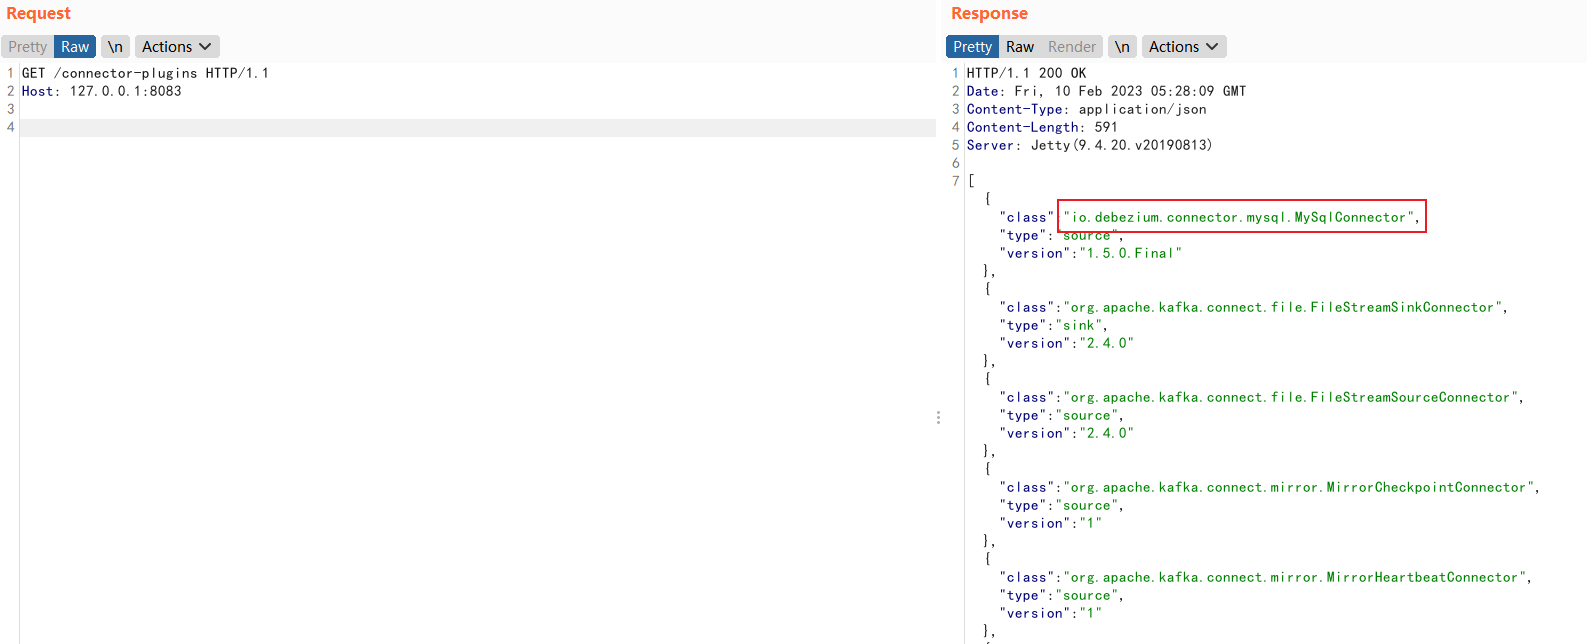
搭建漏洞环境(如果启动报错建议更换为JAVA11) kafka_2.11-2.4.0.rar (74.6 MB) 或 http://archive.apache.org/dist/kafka/2.4.0/kafka_2.11-2.4.0.tgz 启动命令 如果提示 输入行太长 命令语法不正确,输入: 漏洞复现 访问 查看是否存在依赖 接着使用如下请求包创建连…
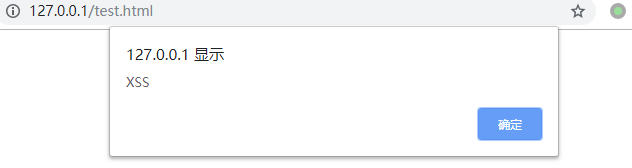
XSS 简介 XSS 攻击指黑客通过特殊的手段往网页中插入了恶意的 JavaScript 脚本,从而在用户浏览网页时,对用户浏览器发起 Cookie 资料窃取、会话劫持、钓鱼欺骗等各攻击。 XSS 跨站脚本攻击本身对 Web 服务器没有直接危害,它借助网站进行传播,使网站的大量用户受到攻击。…
共 3 篇