CVE-2020-19961(zzcms存在sql注入漏洞)
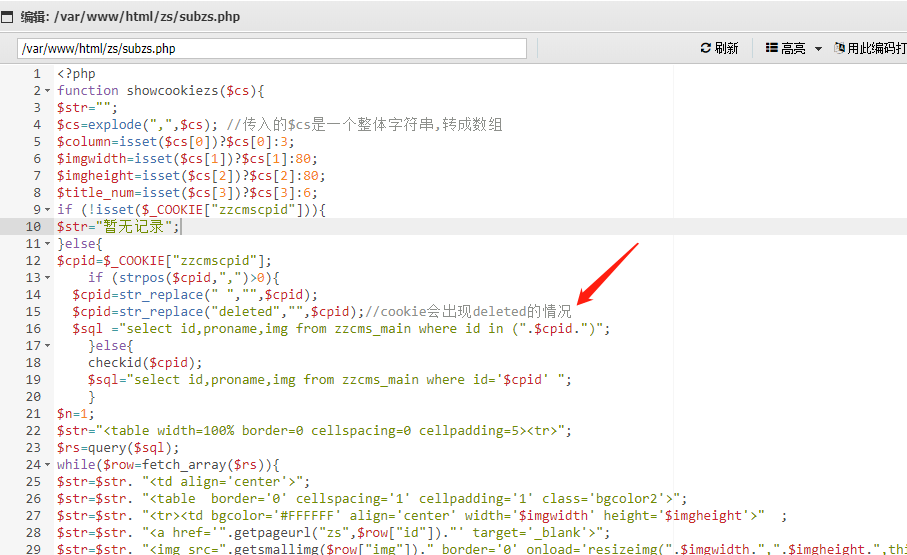
zz cms 2019 subzs.php 存在sql注入漏洞 文件对应路径: zs/subzs.php 注入漏洞存在位置: 在showcookiezs函数中,第十六行sql语句将cookie中接收的zzcmscpid没闭合直接拼接 查找调用showcookiezs的函数,在fix函数中被调用,而且要当标签为cookiezs的时候才能执行,继续查找调用fix…
该月发布的文章
zz cms 2019 subzs.php 存在sql注入漏洞 文件对应路径: zs/subzs.php 注入漏洞存在位置: 在showcookiezs函数中,第十六行sql语句将cookie中接收的zzcmscpid没闭合直接拼接 查找调用showcookiezs的函数,在fix函数中被调用,而且要当标签为cookiezs的时候才能执行,继续查找调用fix…
1、Shiro反序列化漏洞(CVE-2016-4437,Shiro-550) 漏洞原理: shiro框架在登录时,如果勾选了RememberMe的功能,关闭浏览器再次访问时便无需再次登录,此时cookie中会增加一个rememberMe字段,其 value 的值是经过序列化、AES加密和Base64编码后得到的结果。…
共 2 篇